AI Gateway
AI Gateway: 企業の AI アプリと 呼び出しを 一つの基盤で管理
各部門が AI を使い始めると、さまざまな AI サービスのキーやサブスクリプション(GPT、Claude、Gemini)が複数の担当者に分散し、費用を一元管理する仕組みも不足します。関連コストは、利用枠を使い切った後や費用レポートが出た後に初めて判明することも少なくありません。AI Gateway はこうした状況を解決します。EgentWrX はこの管理レイヤーを標準搭載しており、従業員と AI Agent がどのモデルや会社のどの認証情報を使用し、予算をいくら消費したかを、管理者が一つの管理コンソールで設定・確認できます。
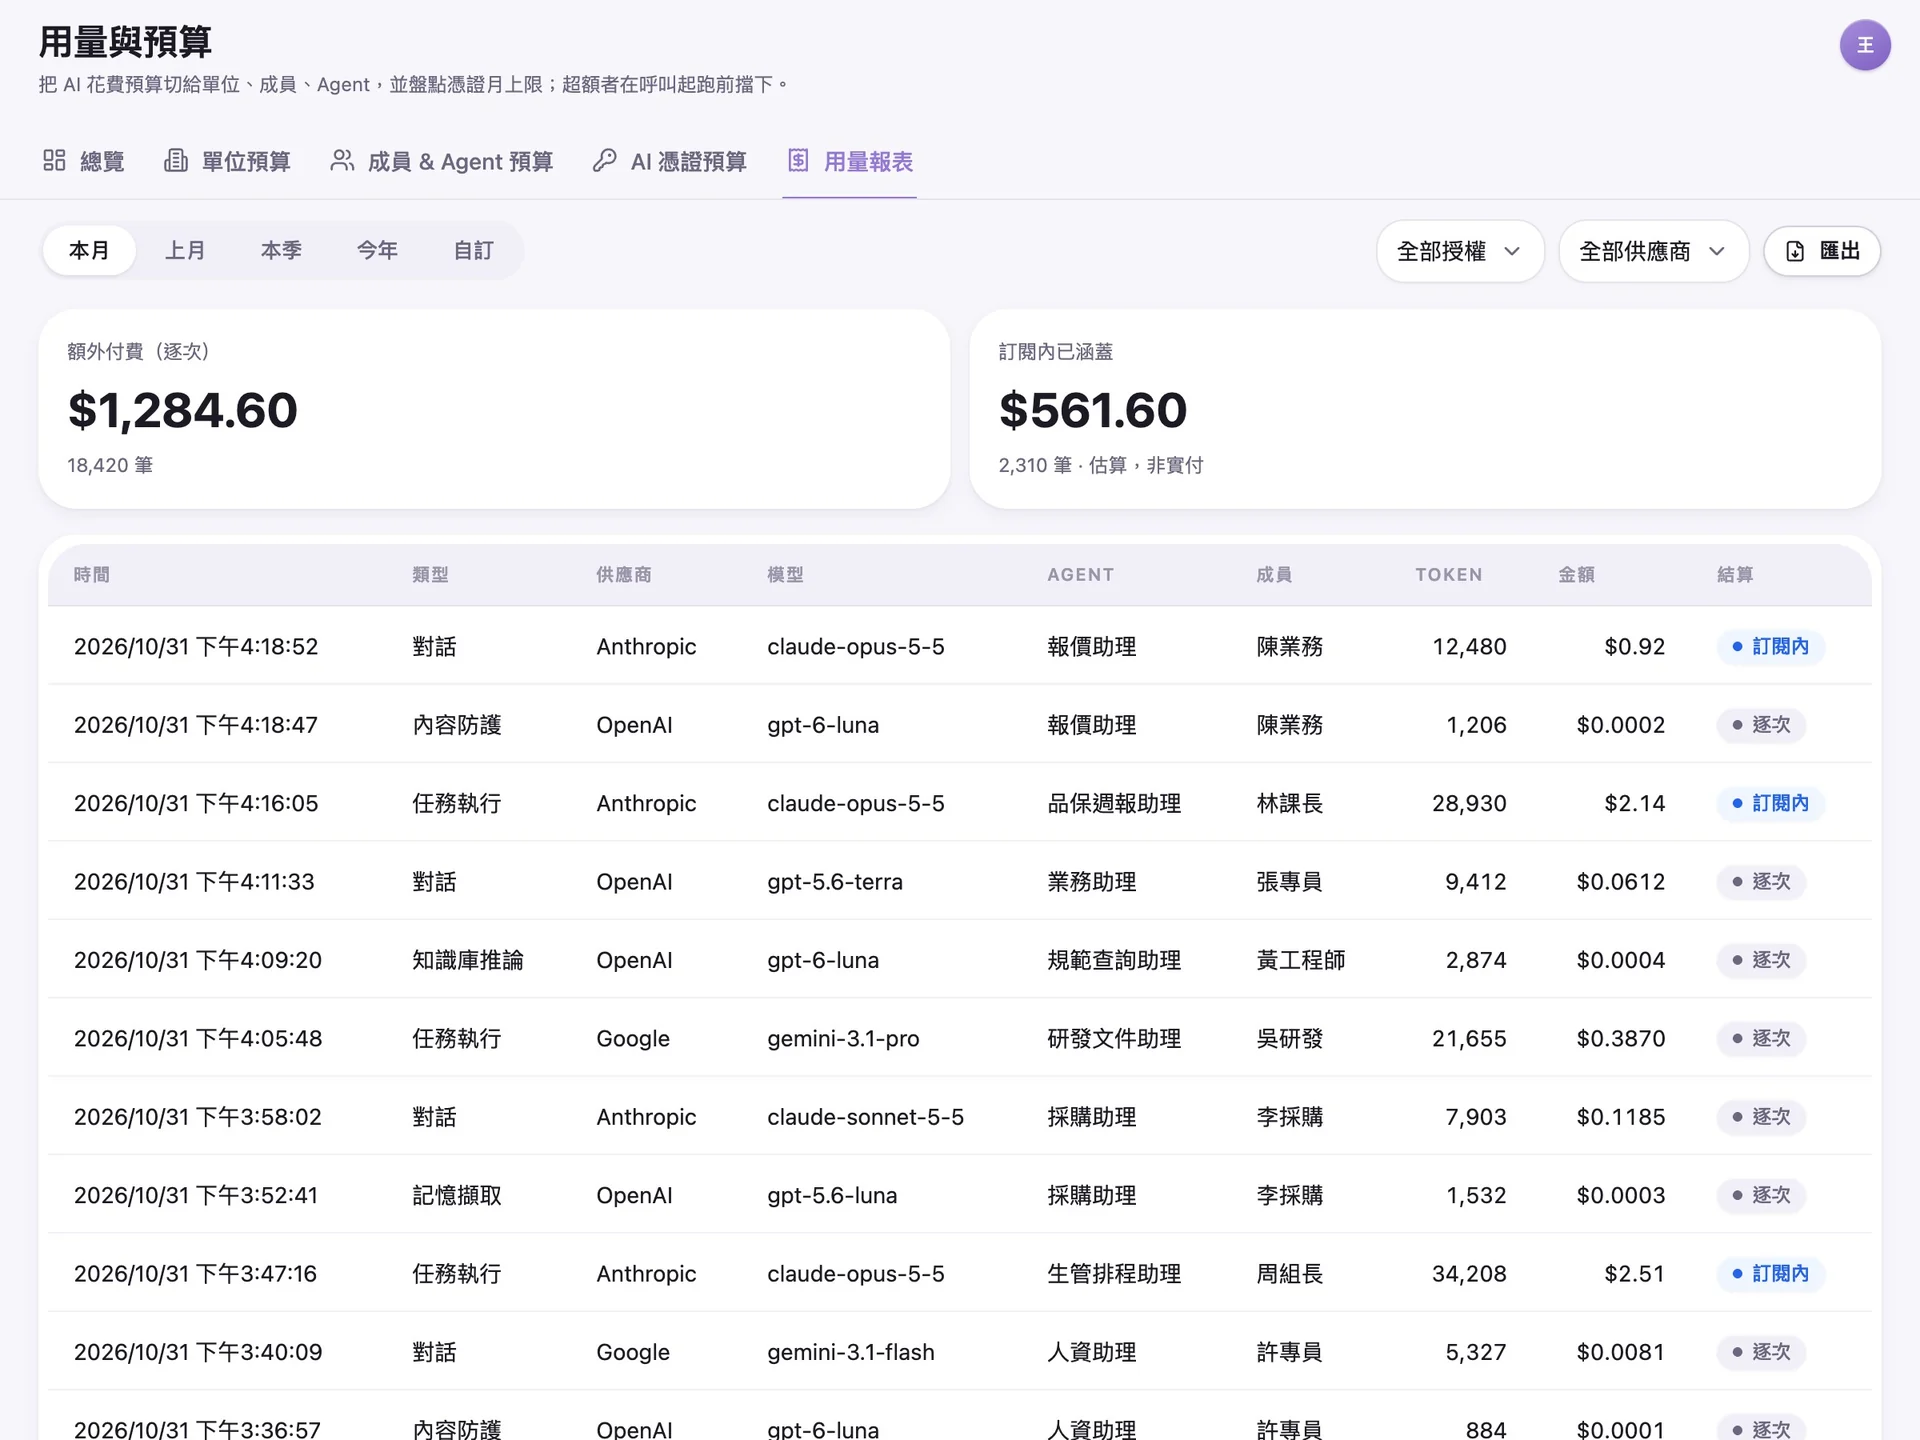
社員一人ひとりに AI の分身を持たせませんか。
コンサルタントより速やかにご連絡いたします。
ISO/IEC 27001:2022 情報セキュリティ認証企業に AI Gateway が必要な理由
AI の利用が一部の従業員から全社へ広がると、モデル、キー、費用、利用履歴が各部門に分散しやすくなります。情報システム部門が一元管理しようとしても、どこから着手すべきか判断できません。
AI サービスのキーが各部門に分散
各チームがそれぞれ異なる AI プロバイダーのアカウント、API キー、サブスクリプションを契約すると、担当者の退職や異動時に、どのキーがまだ使われているのか、誰が回収すべきなのかを把握できなくなります。
費用の管理が困難
各部門の AI 利用量を一元的に記録する場所がなく、利用枠を使い切った後や費用レポートが出た後に初めて支出が判明することがあります。どの部門のどの業務で使われたかを確認するには、各部門へ個別に問い合わせるしかありません。
利用履歴を追跡可能に
誰がいつ AI で何を行い、データがどこへ送信されたかを検索できるようにする必要があります。情報セキュリティ監査や事後調査の際に、完全な証跡を提示できます。
EgentWrX の AI Gateway の仕組み
従業員と AI Agent によるすべてのモデル呼び出しは、まず EgentWrX の AI Gateway 管理レイヤーを通過します。使用するモデルと認証情報、予算の残額、コンテンツを送信できるかを判断し、同時に履歴を記録します。
複数のモデルを一つの入口で
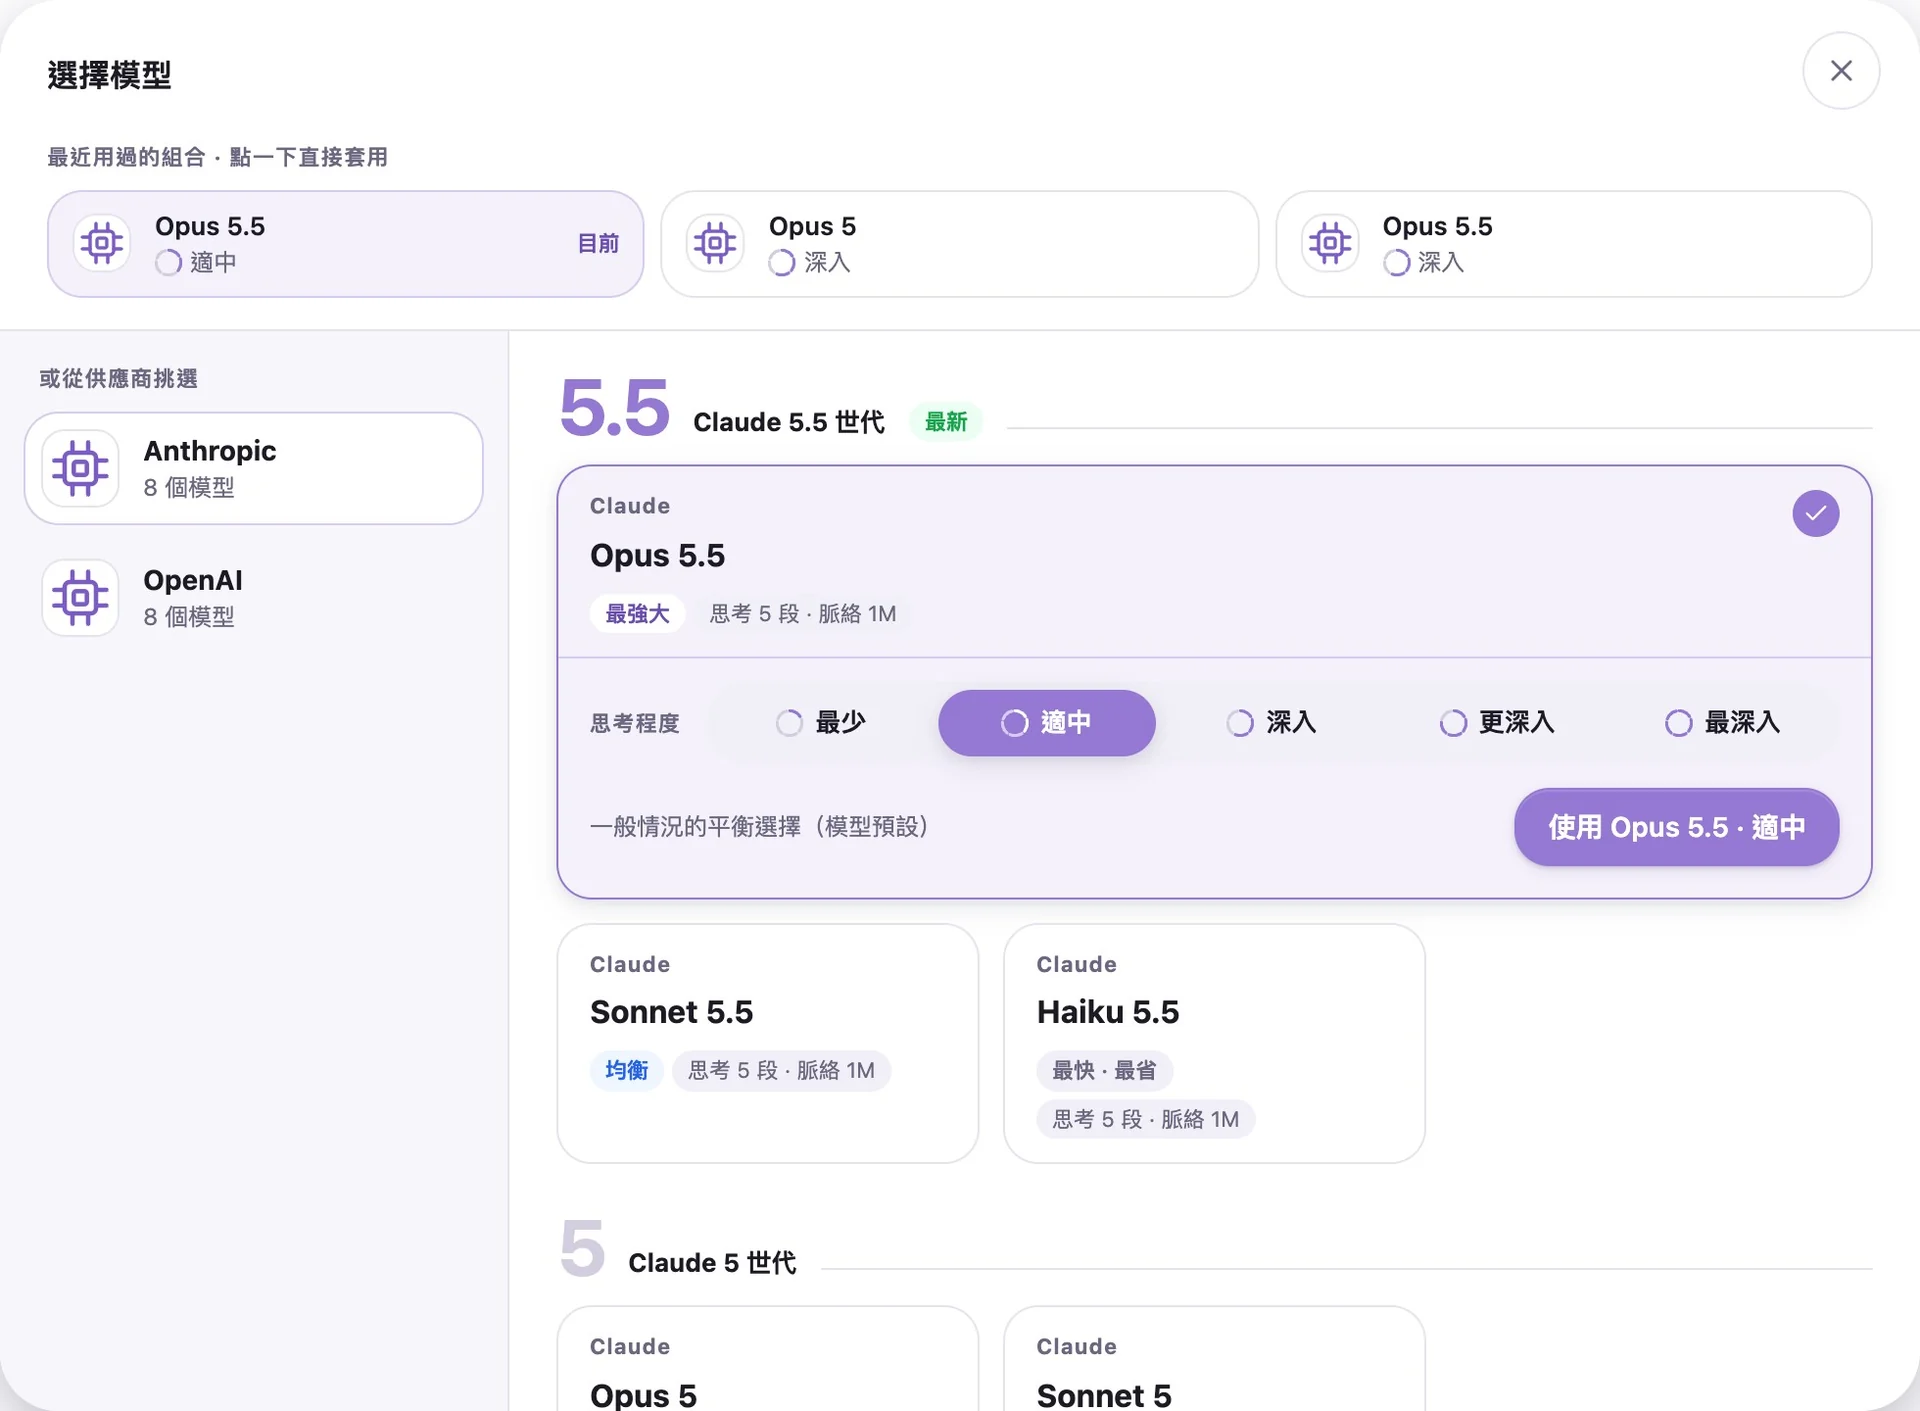
従業員は同じチャット画面で、Anthropic、OpenAI、Google などのクラウドモデルやオンプレミスモデルを選択でき、メッセージごとに切り替えられます。管理者は各 AI Agent のデフォルトモデルも設定できます。モデルが更新されても、構築済みの AI Agent やスキルを作り直す必要はありません。
モデル選択
認証情報を会社が一元配布
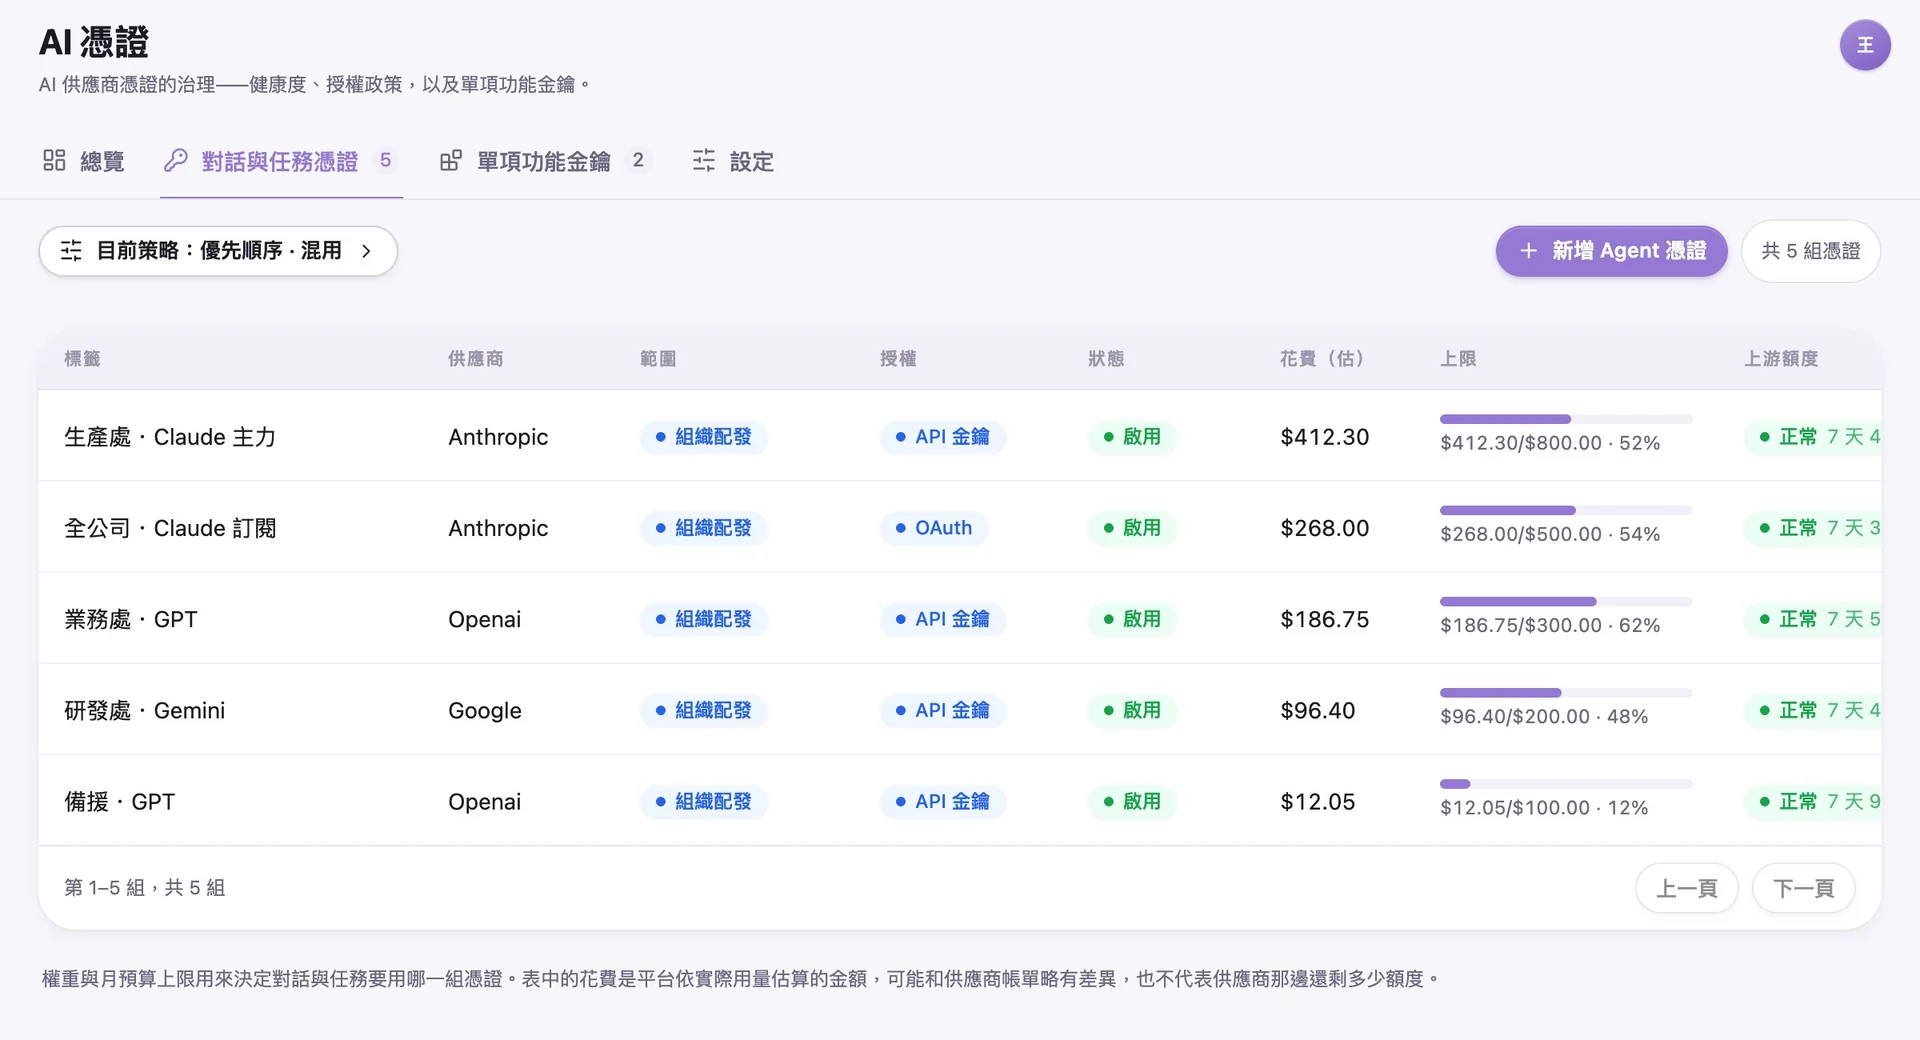
AI プロバイダーの API キーとサブスクリプション権限は、管理者が一元的に登録します。従業員がキー自体に触れることはありません。複数の認証情報は重みに基づいて使用順が決まり、最優先の認証情報が一時的に利用できない場合や月間上限に達した場合は、次の認証情報へ切り替わります。従業員による個人キーの持ち込みを許可するかどうかも会社が決定します。
キー管理
支出前に token 予算を制御
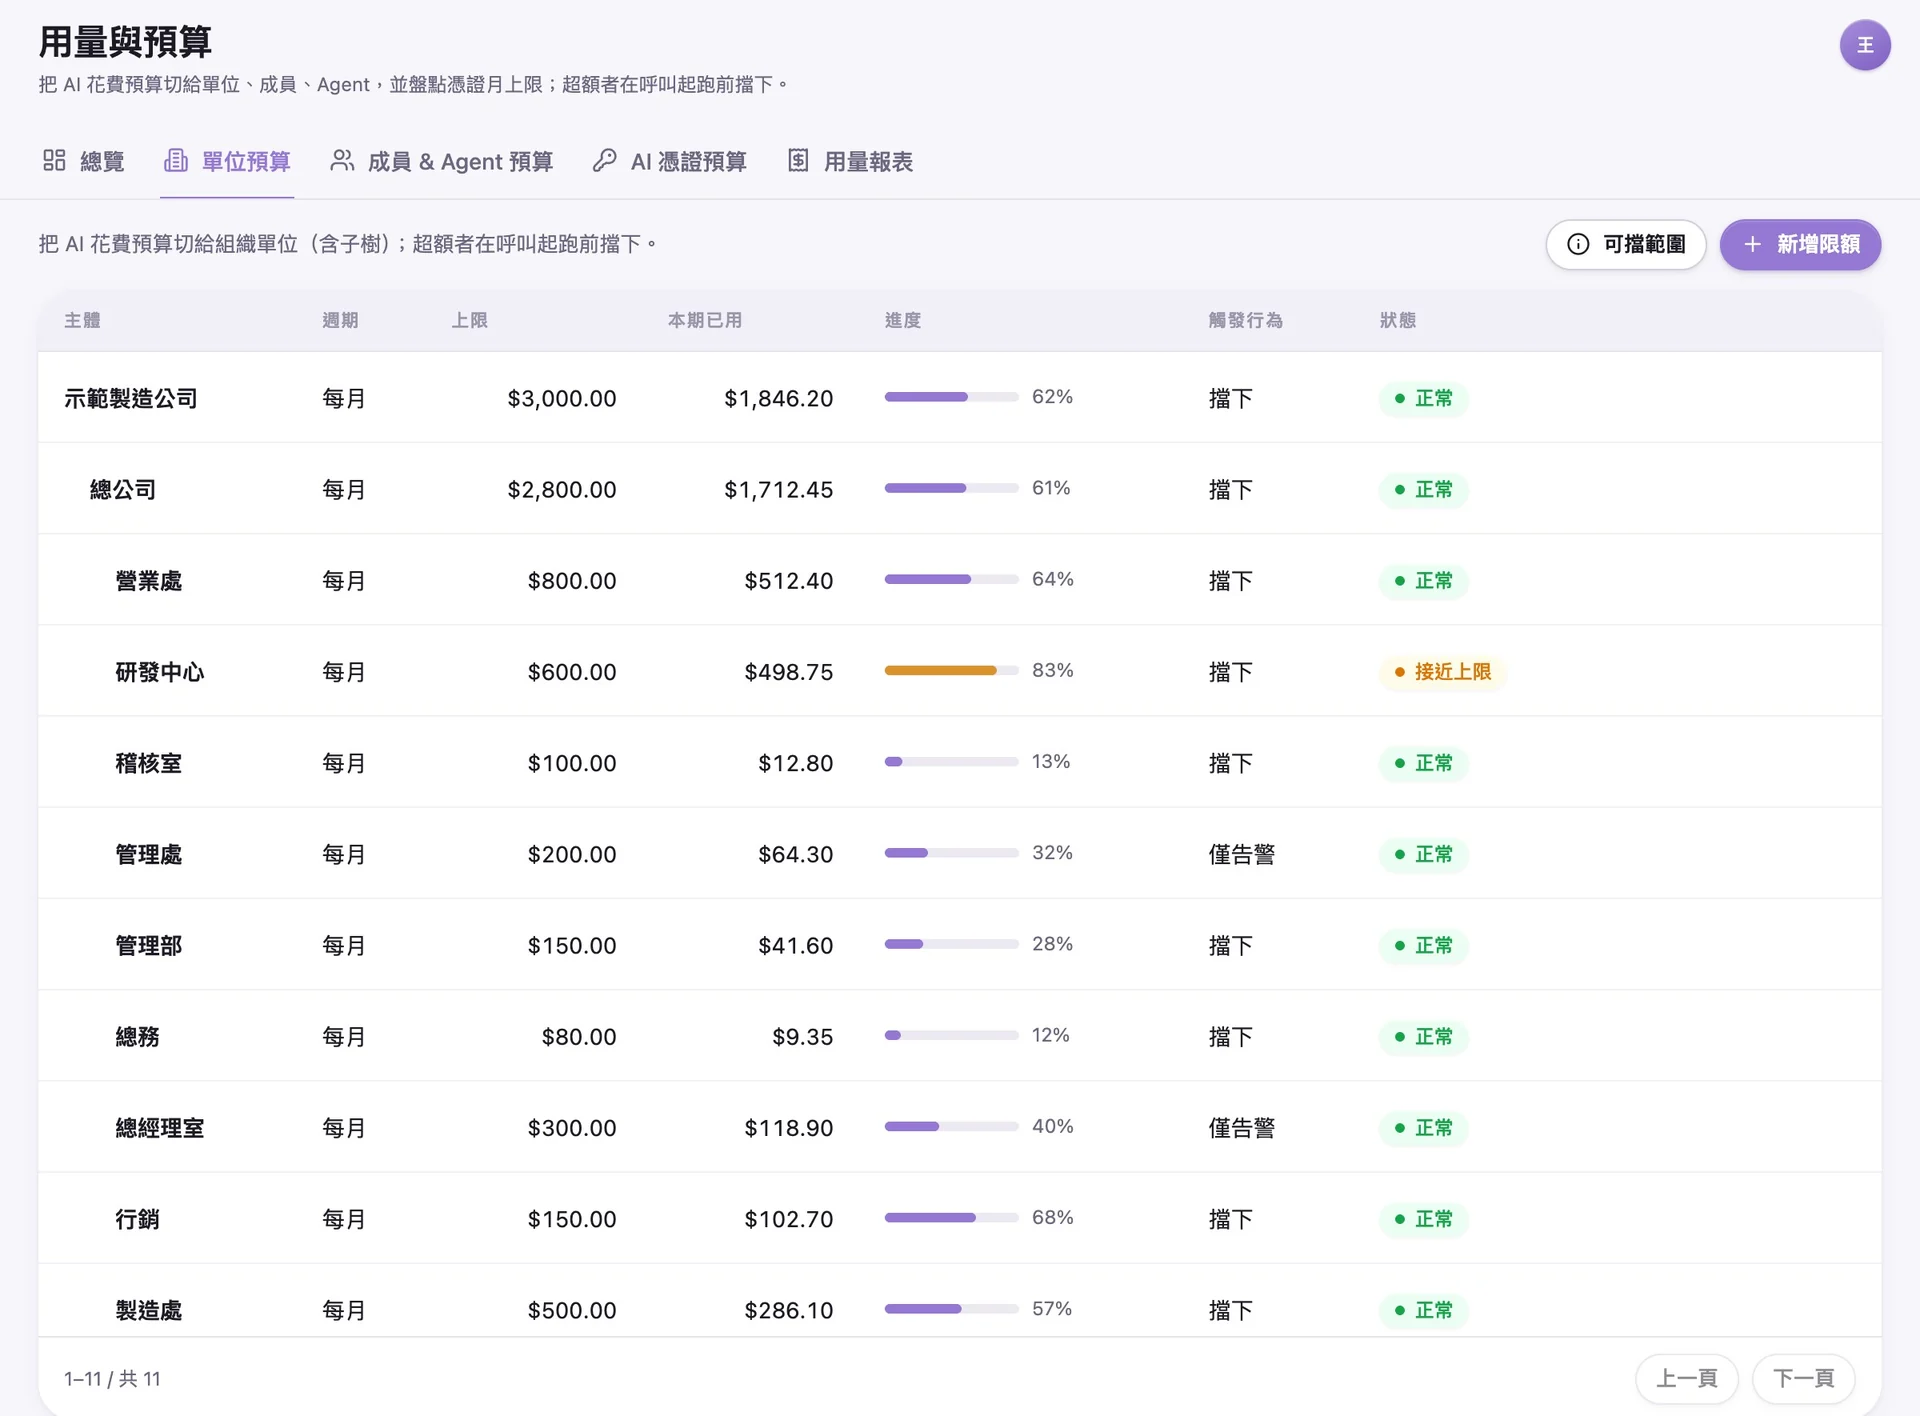
管理者は、会社、各部門、個々のメンバー、各 AI Agent に対して、それぞれ token 予算の上限を設定できます。呼び出しを送信する前に、システムが各階層の割当額を確認し、いずれかの階層で上限に達すると、その範囲内の呼び出しを一時停止するか、設定に応じて管理者へ通知します。利用状況レポートには、プロバイダー、モデル、AI Agent ごとの実費が表示され、財務照合にそのまま使用できます。
コスト管理
個人情報とキーを送信前に確認
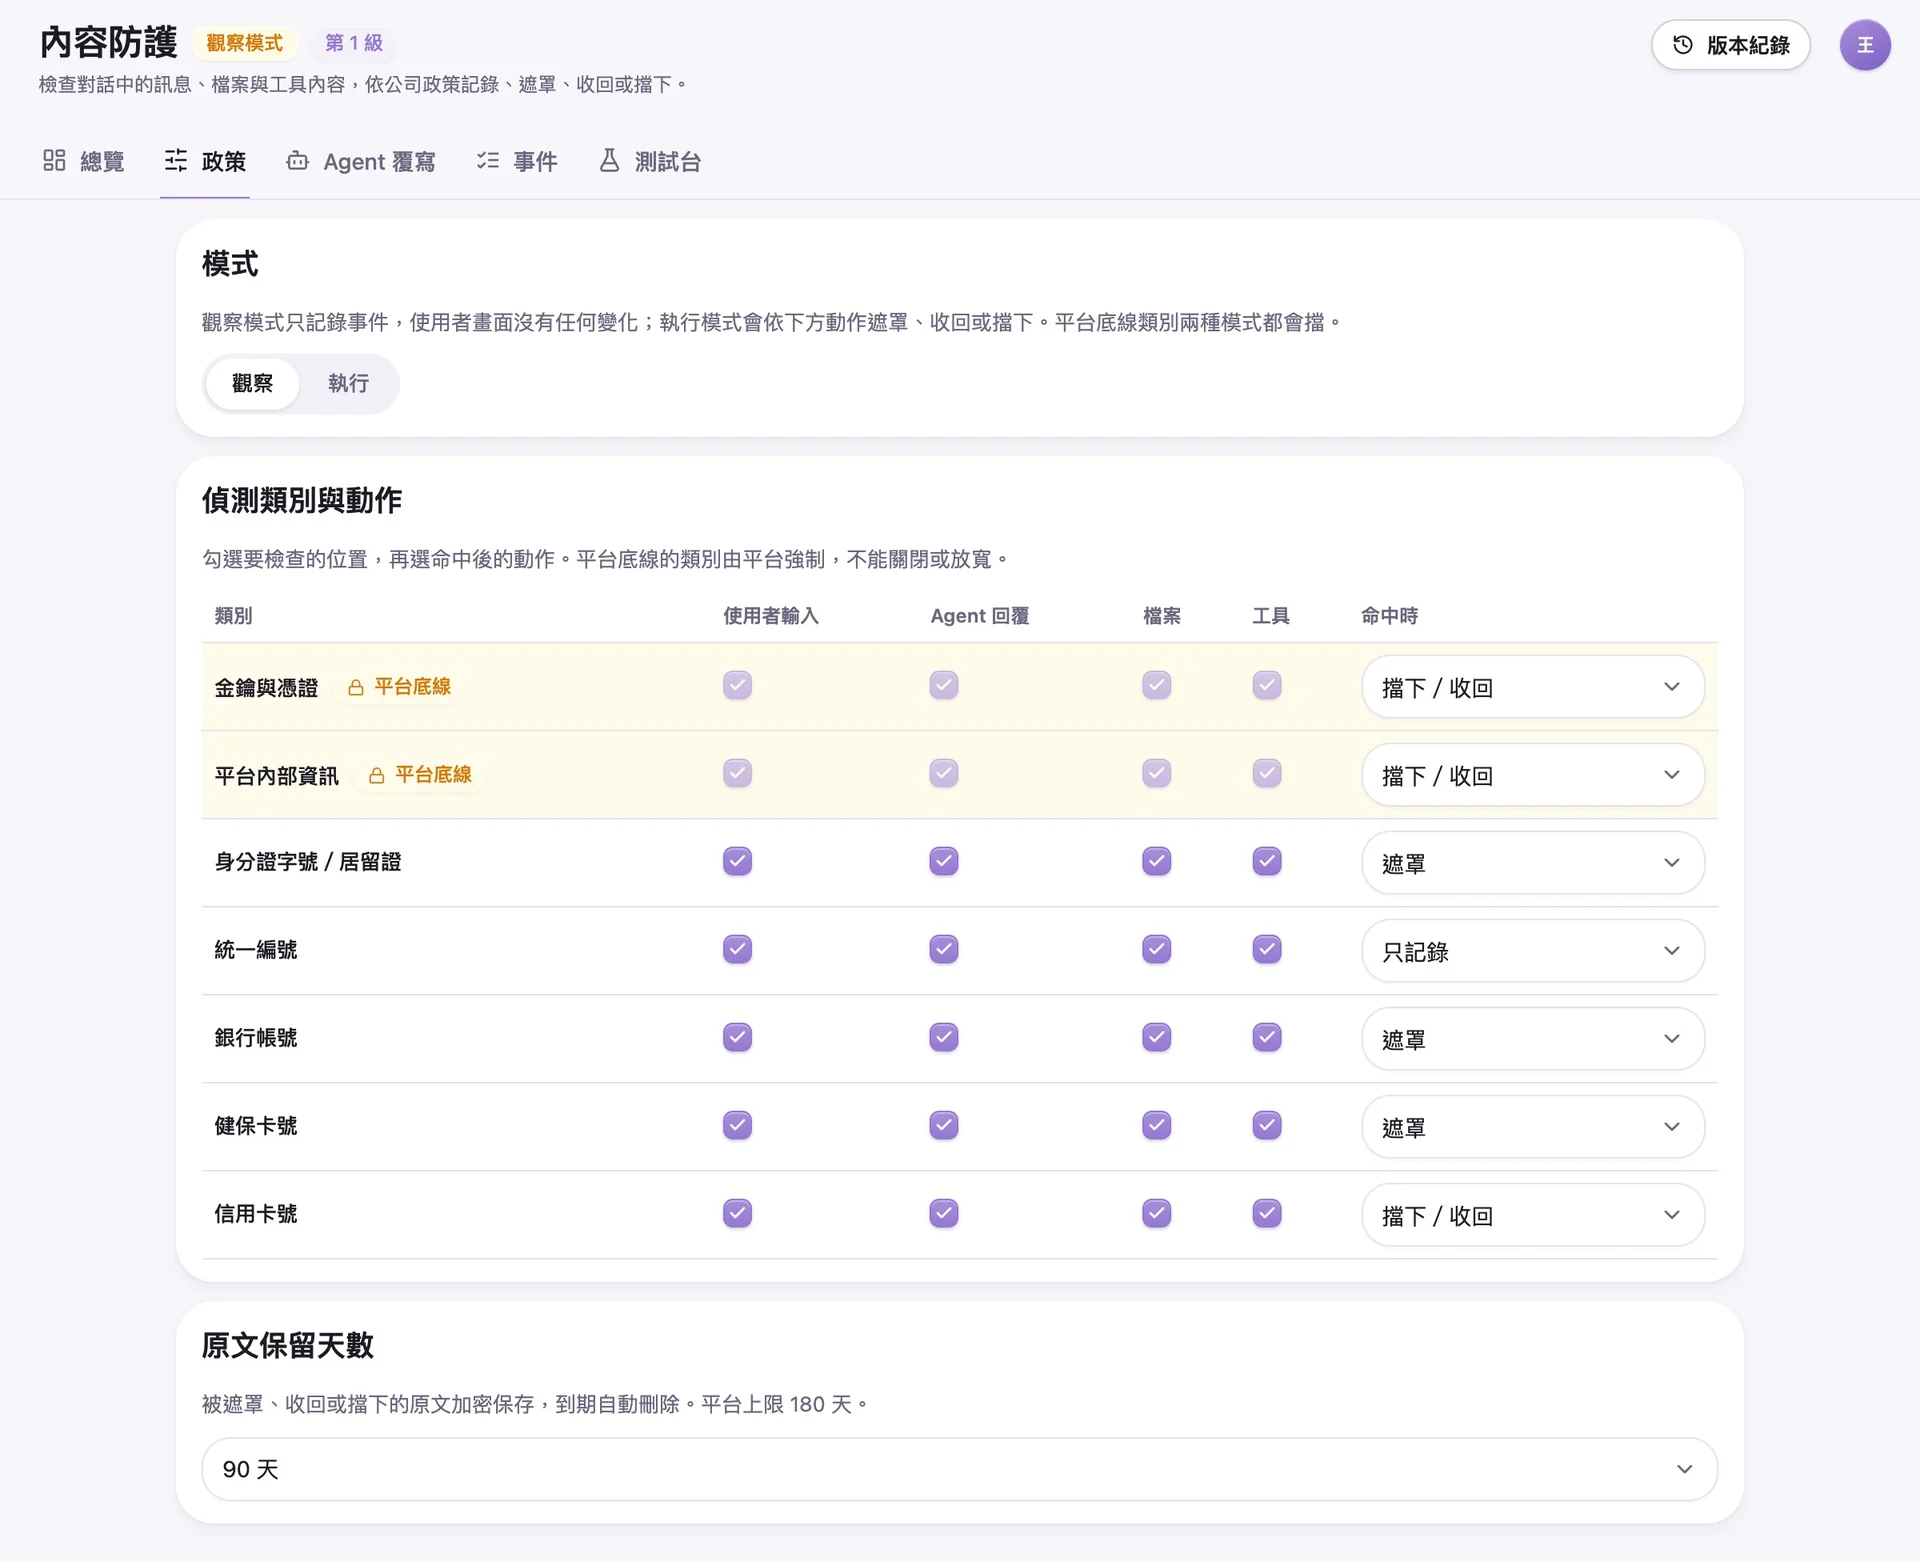
従業員が送信したメッセージやファイル、AI Agent の応答、Web サイトやナレッジベースから取得した内容について、身分証番号、法人番号、銀行口座番号、クレジットカード番号などの個人情報が含まれていないかを社内ポリシーに基づいて確認します。検出時の処理は、種類ごとに記録、警告、マスキング、遮断から設定できます。キーと認証情報はプラットフォームが強制的に遮断し、この確認を会社側で無効にすることはできません。
漏えい防止
すべての呼び出しを記録
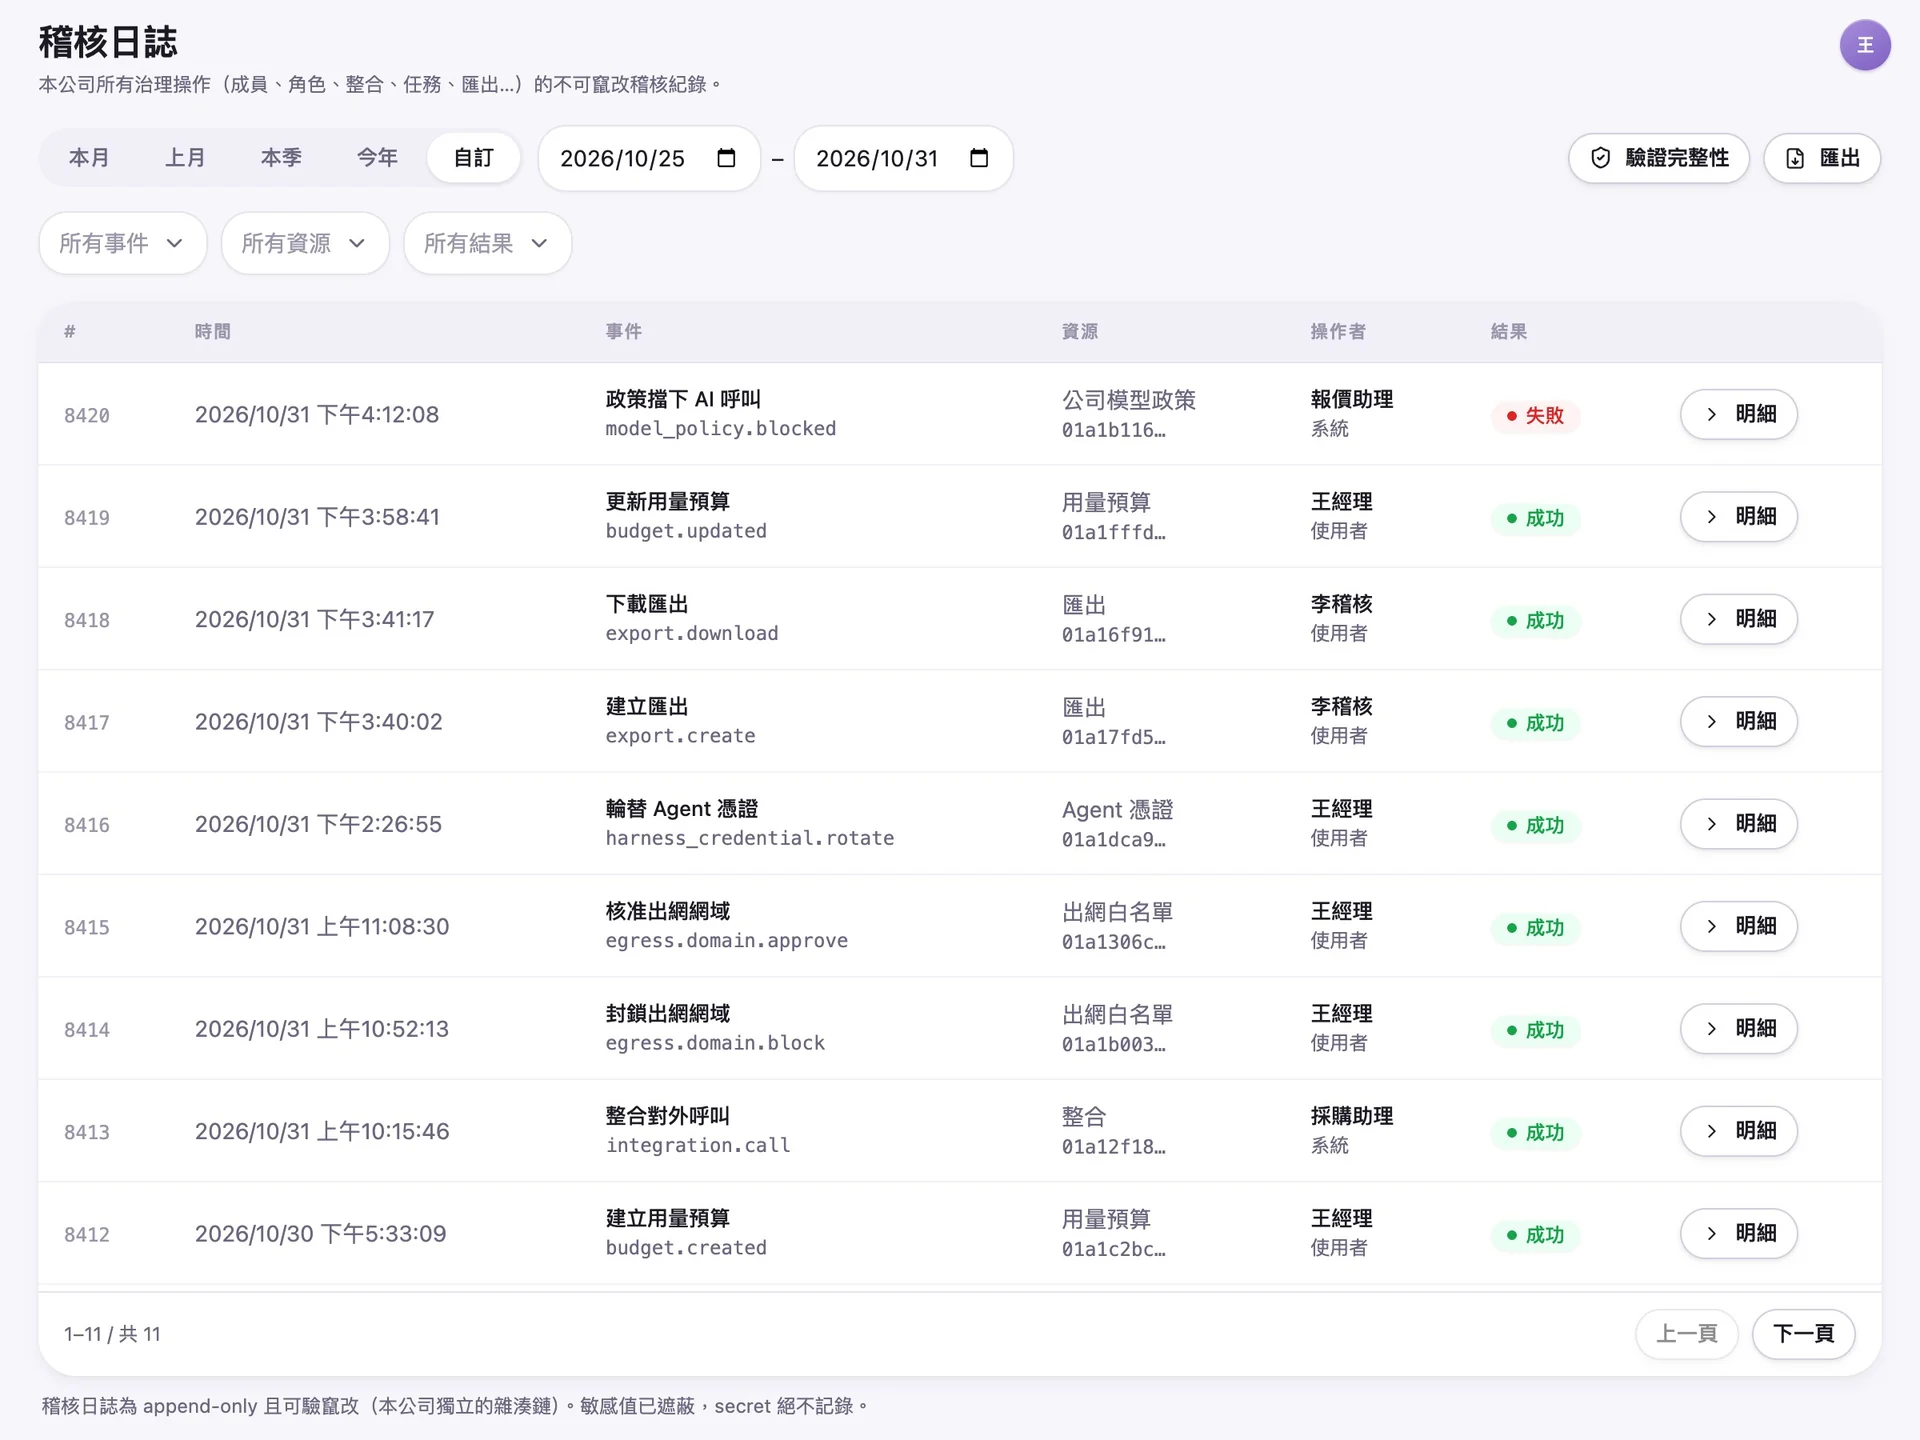
メンバー、権限、認証情報、予算、連携、エクスポートに関するすべての操作を監査ログに記録します。記録はハッシュチェーンで連結されており、管理者はいつでも完全性を検証し、改ざんされていないことを確認できます。AI Agent が接続できる外部 Web サイトも管理者が個別に承認し、未承認の Web サイトには AI Agent は接続できません。
監査対応
EgentWrX で AI Agent プラットフォームを運用している企業
AI Gateway のよくある質問
- AI Gateway とは何ですか?
- AI Gateway は、企業と AI モデルの間に設ける管理レイヤーです。すべてのモデル呼び出しがこのレイヤーを経由し、使用するモデルと認証情報、利用可能な予算を判定して履歴を記録します。EgentWrX はこの管理レイヤーを標準搭載しているため、社内の各 AI Agent がモデルプロバイダーへ個別に接続する必要はありません。
- EgentWrX の AI Gateway では、どの呼び出しを管理できますか?
- EgentWrX 上で動作するチャット、タスク、定型タスク、ワークフローは、すべて同じ認証情報、予算、監査の管理レイヤーを経由します。企業の既存システムとの連携方法は、相談時にコンサルタントと計画できます。
- token 予算を超えるとどうなりますか?
- 「停止」に設定した場合、利用枠を使い切ると、その範囲内の呼び出しを直ちに遮断します。月末の請求書が届くまで超過に気付かないという状況を防げます。「警告のみ」に設定した場合は通常どおり動作し、利用量が警告しきい値(デフォルト 80%)に達すると管理者へ通知します。
- AI Gateway で個人情報が AI モデルへ送信されるのを防げますか?
- はい。EgentWrX のコンテンツ保護機能は、会社のポリシーに基づいて従業員が送信するメッセージとファイルを確認します。身分証番号、統一番号、健康保険証番号など、台湾で一般的な個人情報の形式を識別し、検出時にマスキングまたは停止します。停止した原文は暗号化して保存し、期限到来時に自動削除します。管理者が閲覧または許可する際は本人確認を再度行う必要があり、すべての操作を監査ログに記録します。
- オンプレミスモデルだけを使用し、データを社外へ出さない運用はできますか?
- 可能です。EgentWrX はオンプレミス構成とクラウド・オンプレミスのハイブリッド構成に対応し、オンプレミスモデルも選択できます。機密データを社内に保持し、より高い推論能力が必要な場合に限り、特定の AI Agent をクラウドモデルへ切り替えられます。
- 会社の既存 SSO と連携できますか?
- 可能です。EgentWrX は OIDC シングルサインオンに対応しています。SCIM と組み合わせることで、会社の ID 管理システムからアカウントを自動的に有効化・無効化できます。グループを EgentWrX のロールや組織へ対応付けることもでき、従業員が退職した当日に AI の利用権限も失効します。
次に読む
社員一人ひとりに AI の分身を持たせませんか。
コンサルタントより速やかにご連絡いたします。
ISO/IEC 27001:2022 情報セキュリティ認証