Security & Certification
ISO 27001 情報セキュリティ認証
企業が AI Agent を導入するとき、情報システム部門が確認したいことは二つあります。ベンダーがプラットフォームを管理されたプロセスで開発・運用しているか、そして導入後に AI Agent の権限、記録、費用を自社で把握できるかです。EgentWrX は ISO 27001 認証を取得しており、権限と監査の管理機能も一通り備えています。
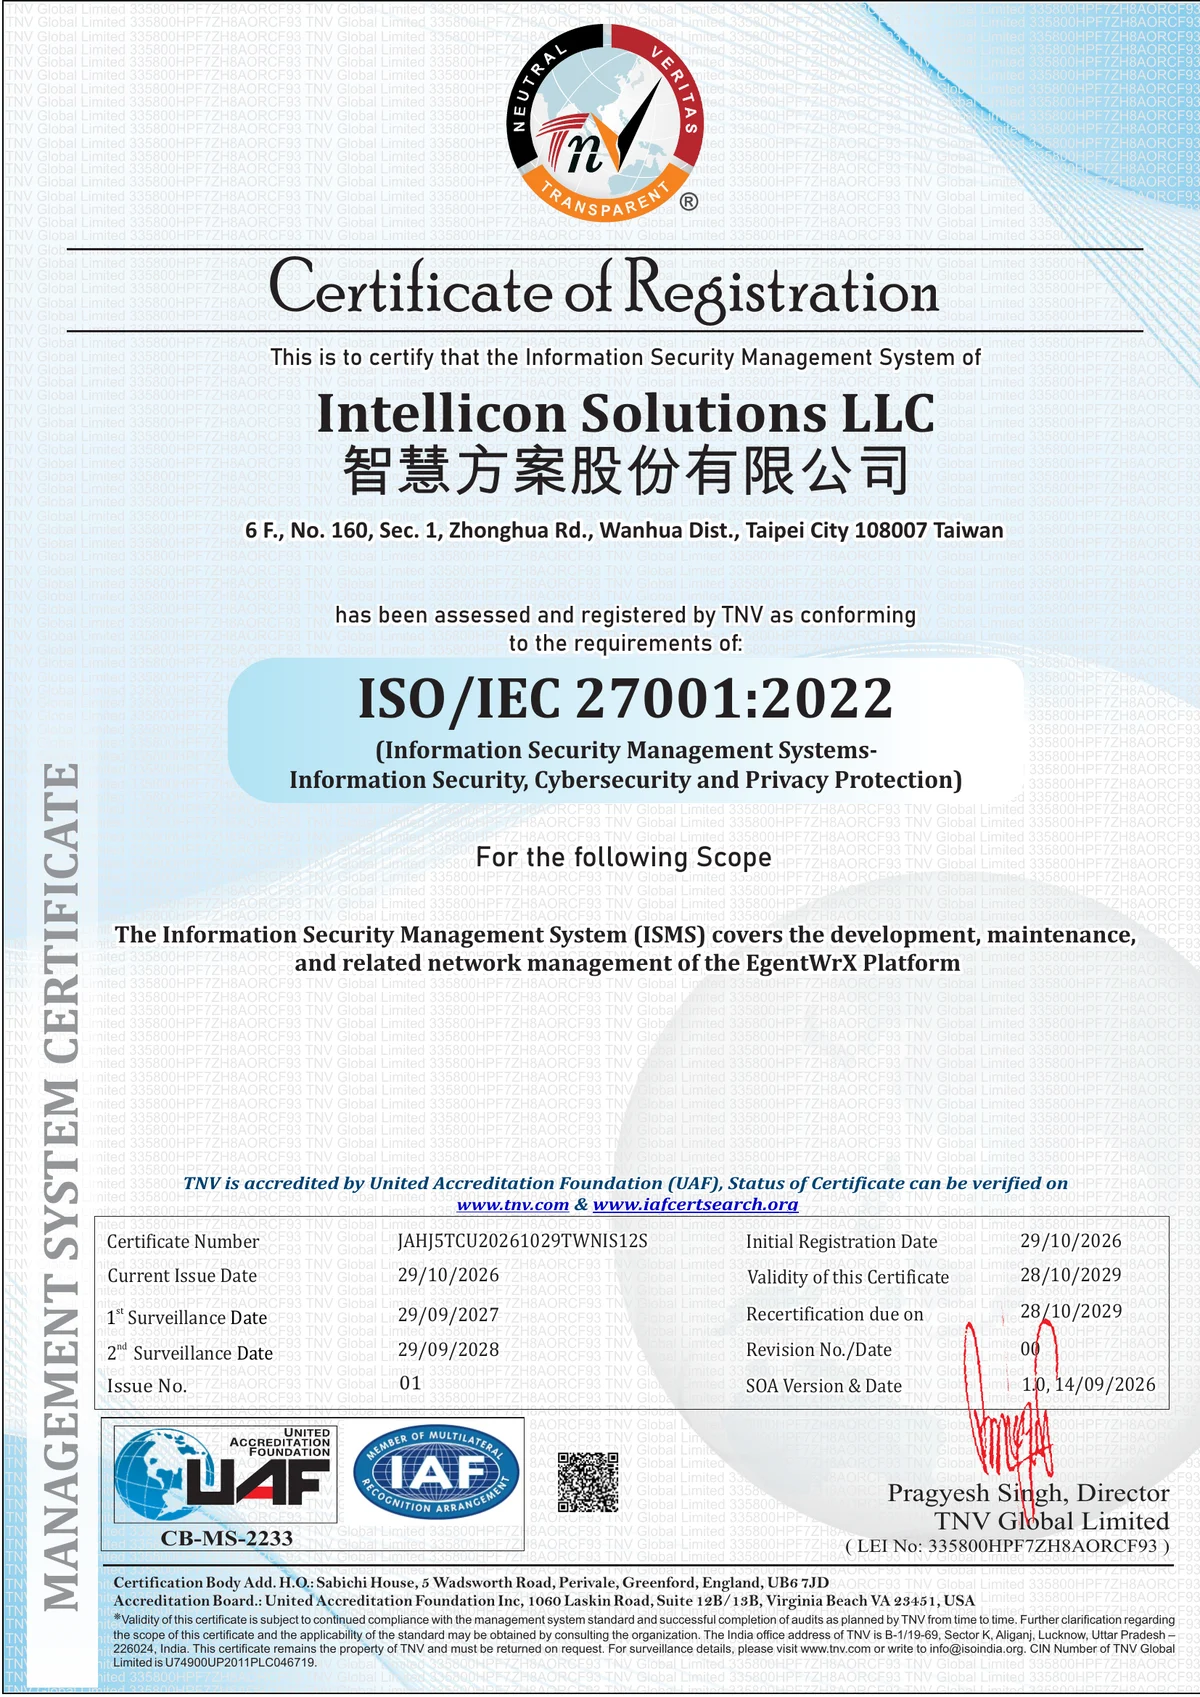
証明書情報
以下の内容は証明書の記載と同一で、調達評価やセキュリティ審査にそのまま引用できます。証明書ファイルが必要な場合は service@intelliconai.com までご連絡ください。
- 規格
- ISO/IEC 27001:2022 情報セキュリティマネジメントシステム
- 認証組織
- 智慧方案股份有限公司(Intellicon Solutions LLC)
- 証明書番号
- JAHJ5TCU20261029TWNIS12S
- 認証機関
- TNV Global Limited(United Accreditation Foundation〔UAF〕による認定)
- オンライン確認
- IAF CertSearch で証明書番号を検索
EgentWrX は権限・監査・ガバナンスの多方面から、安全な AI Agent 環境を実現します
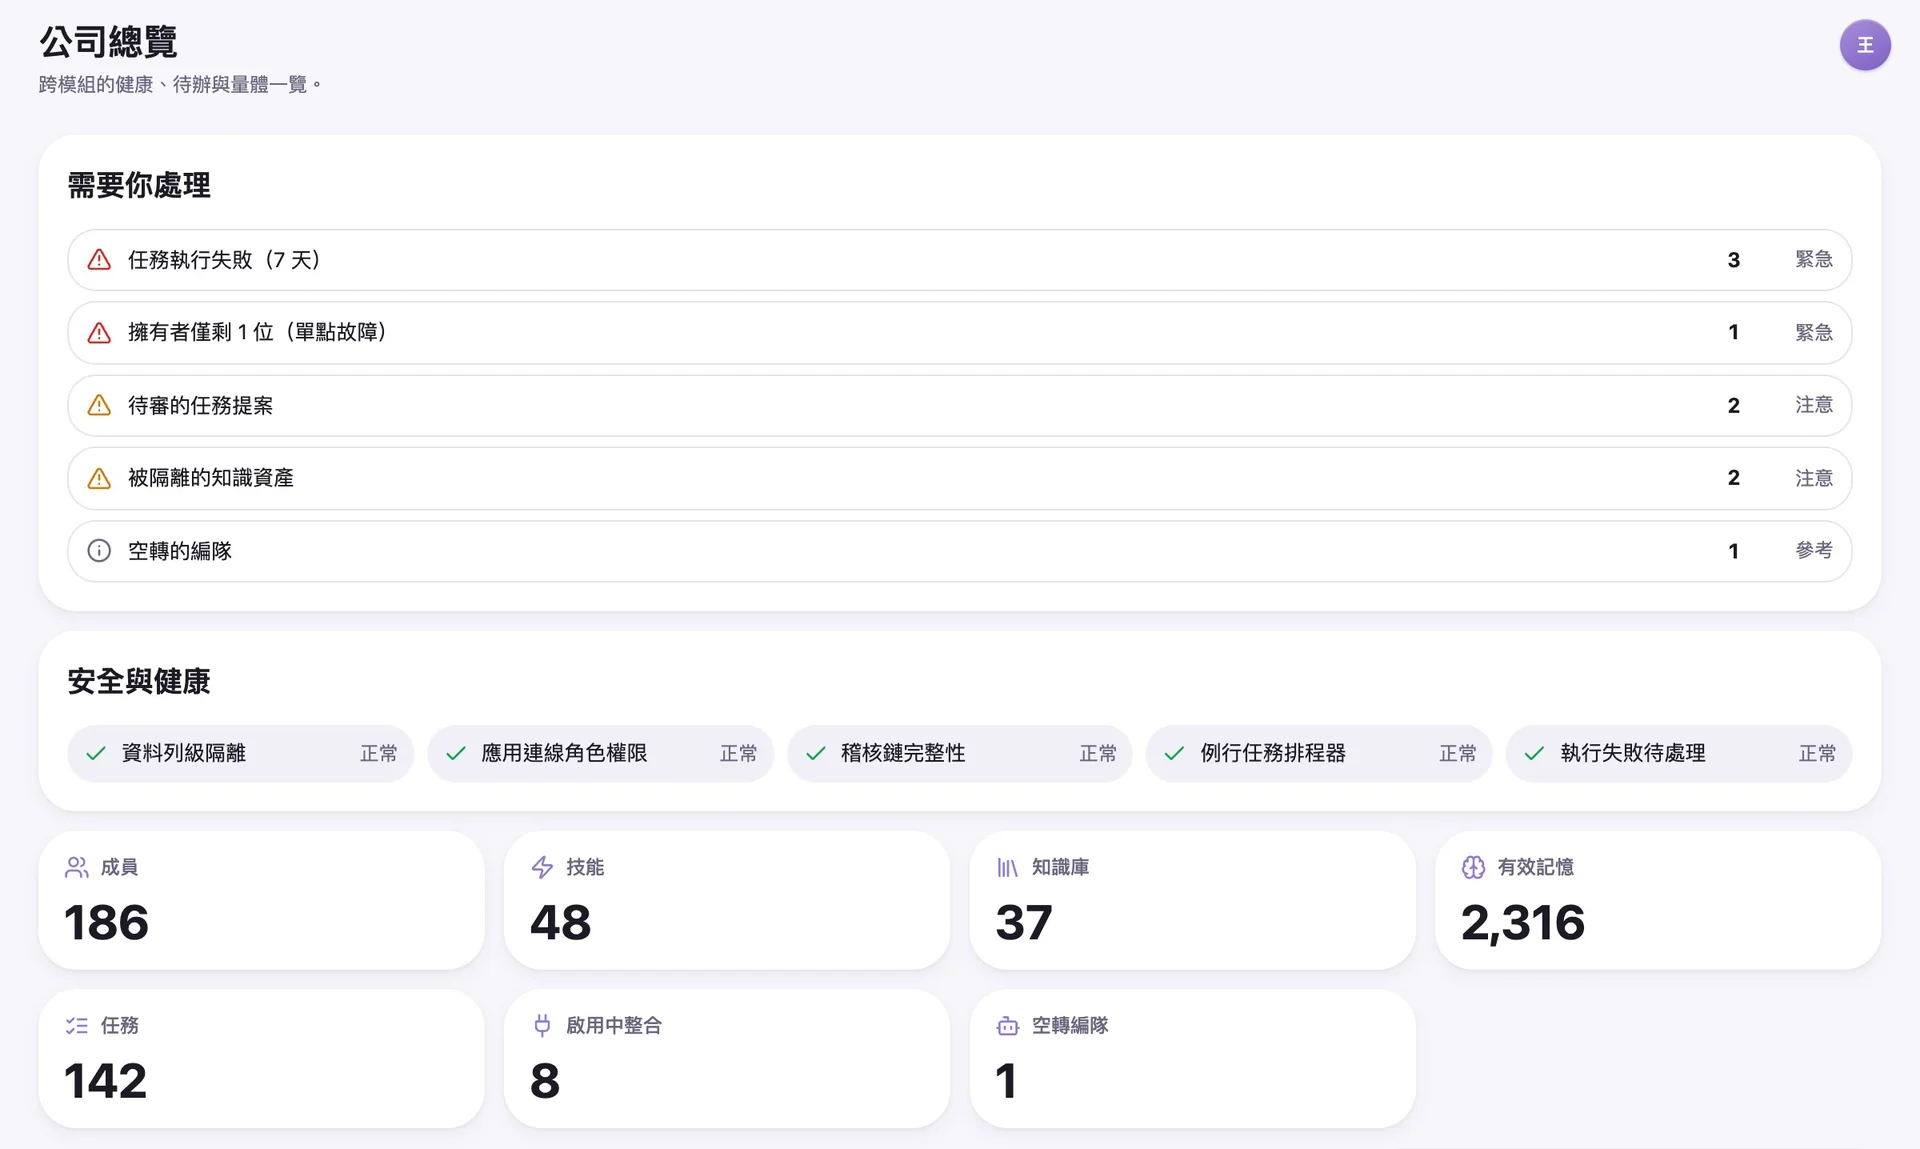
ISO/IEC 27001 が対象とするのは、私たちがプラットフォームをどう開発・運用するかです。自社の AI Agent がどのデータに触れ、何をし、いくら使ったかは、企業の管理者が EgentWrX の管理コンソールで設定し、確認します。
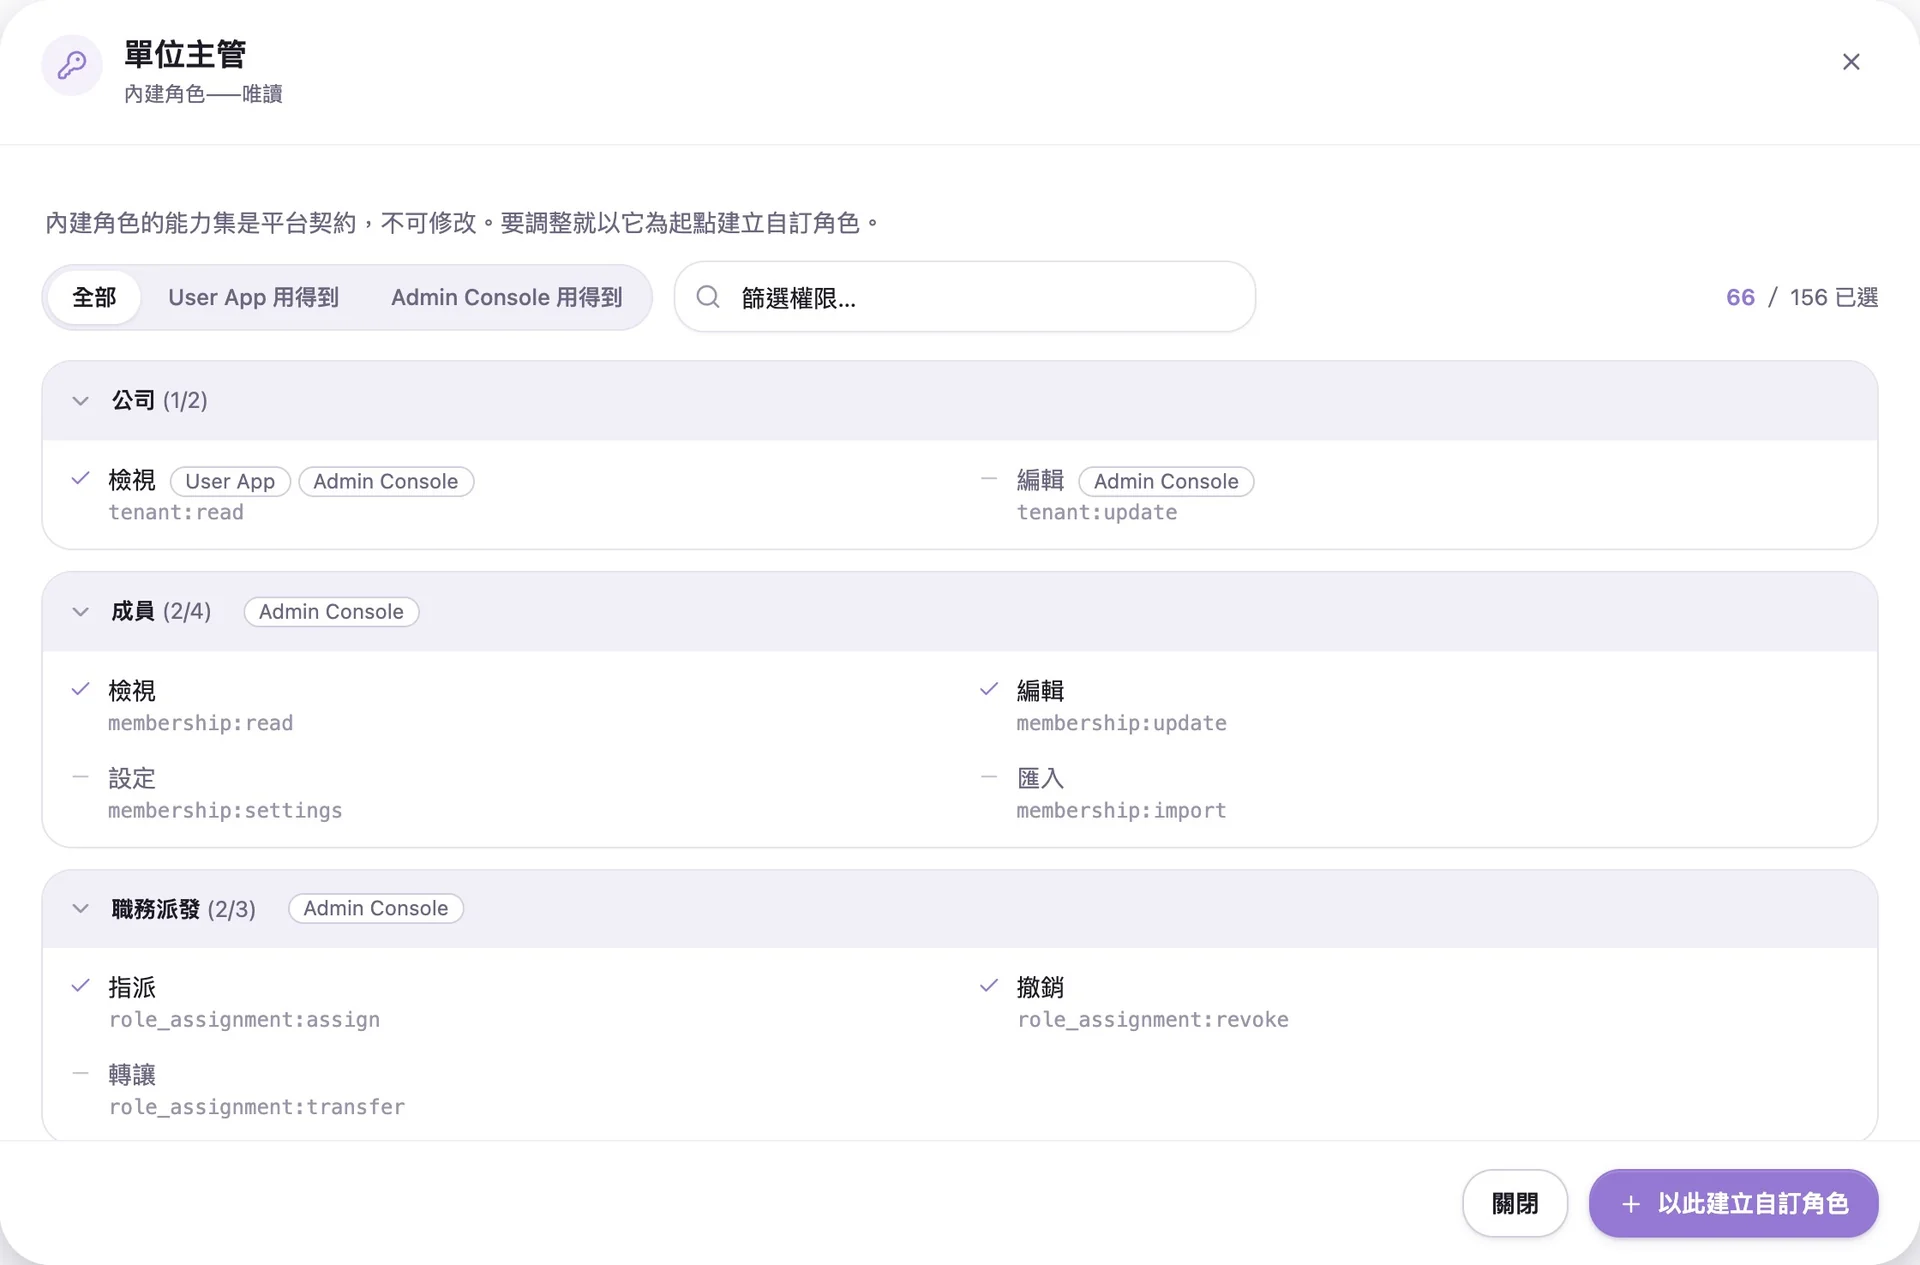
権限ガバナンス:AI Agent にできることを事前に決める
ユーザー画面と管理コンソールは別々の権限体系で、ロールの閲覧範囲は組織ツリーに沿って決まり、部門長は自部門と配下の部門だけを見られます。外部への接続は既定ですべて拒否し、ドメインごとに許可します。社内データベースとの連携は読み取り専用で ERP に書き戻すことはなく、社員が作ったスキルを全社に展開するには審査キューでの承認が必要です。
5種組み込みロール(カスタムロールも作成可)
改ざん検知の監査ログ:後からの変更が分かる
監査ログは 55 種類のリソースを対象とし、各記録は一つ前の記録とつながったチェックサムを持つため、どれか一件でも後から変更されると、それ以降のチェックサムがすべて一致しなくなります。セキュリティ審査では監査ログの「整合性を検証」を一度押せばその場で全体を再計算でき、管理者が監査ログをダウンロードした操作そのものも記録されます。
55種監査ログの対象リソース
トークン管理:上限に達したら、支出の前に止める
予算は会社、部門、メンバー、AI Agent の四層で外側から順に適用され、どこか一層でも上限に達すればそこで止まります。動作を「ブロック」に設定すると、モデルを呼び出す前に処理を止めるため、月末の請求書で超過に気づくことはありません。利用レポートはプロバイダー、モデル、AI Agent 別に分解でき、社内の費用配賦用にエクスポートできます。
4層外側から順に適用される予算
社員一人ひとりに AI の分身を持たせませんか。
コンサルタントより速やかにご連絡いたします。
ISO/IEC 27001:2022 情報セキュリティ認証