Security & Certification
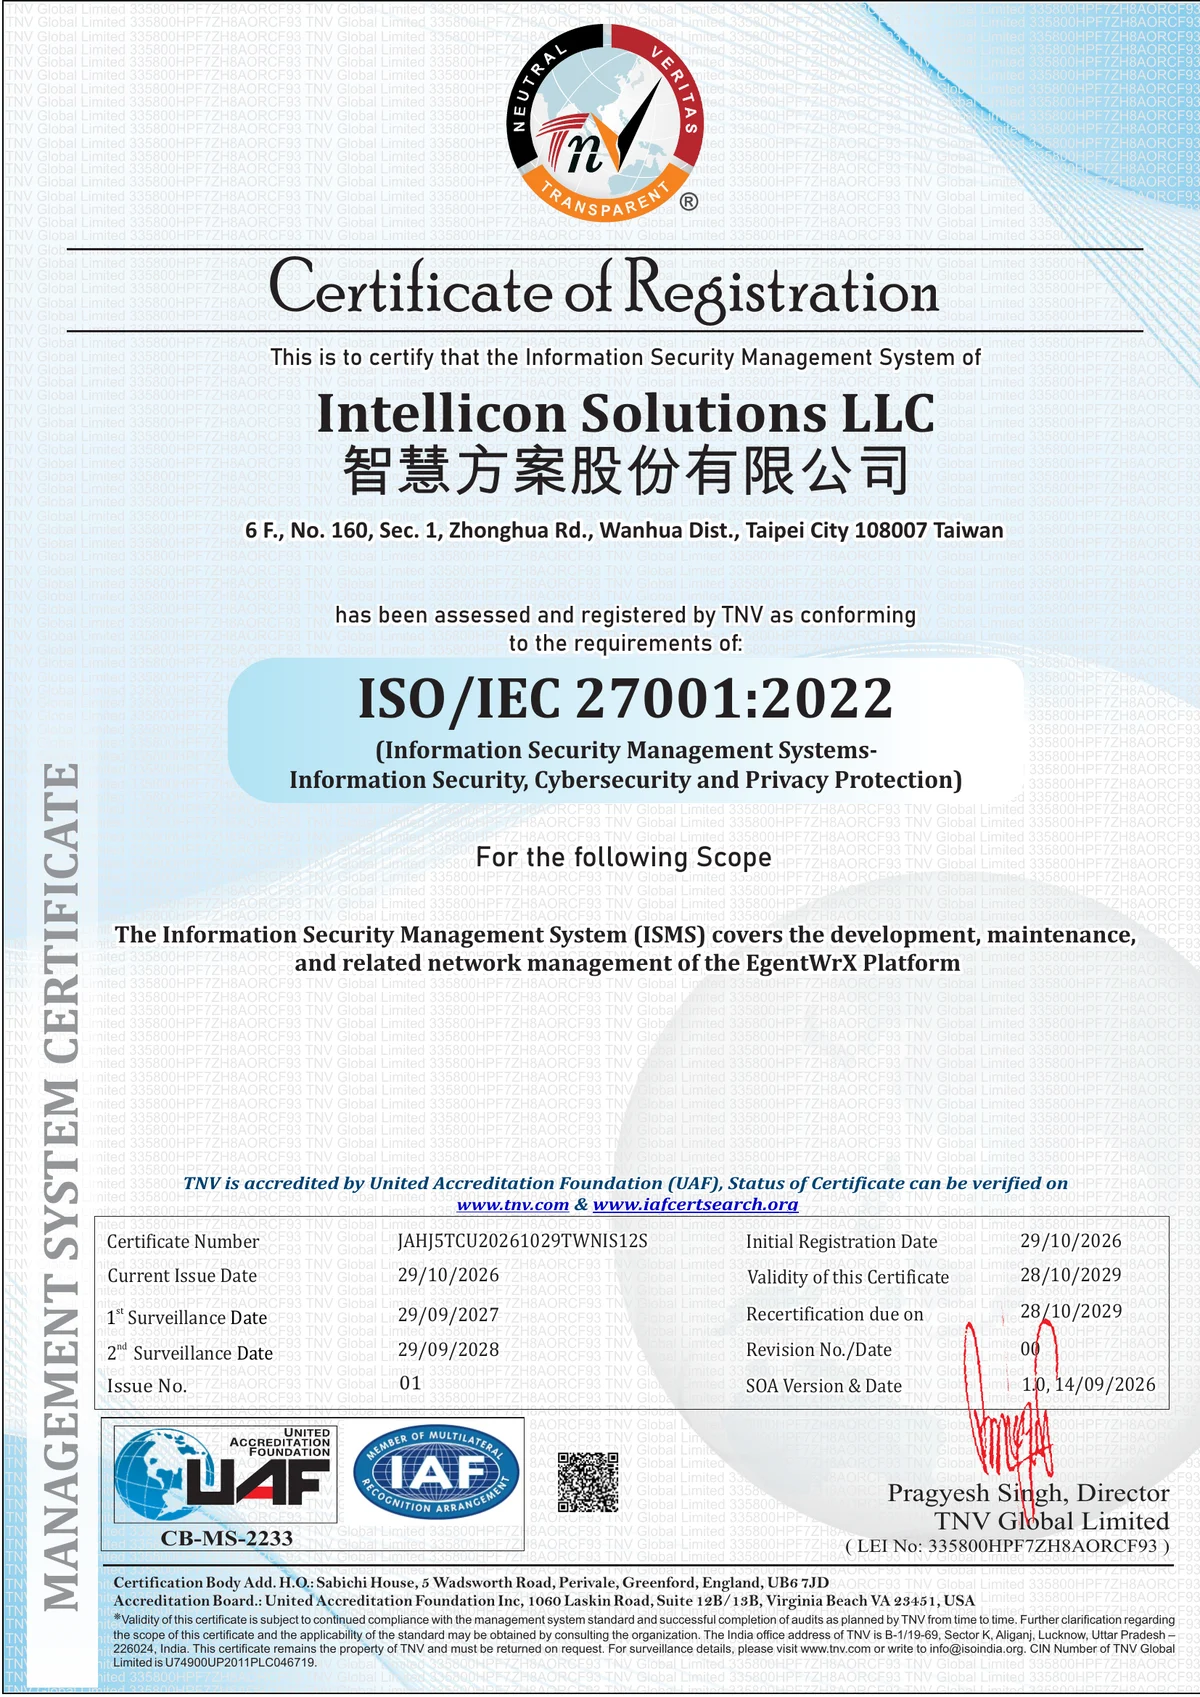
ISO 27001
資訊
企業導入 AI Agent 時,資訊部門要確認兩件事:供應商開發與維運平台的方式有沒有受到管理,以及導入之後,公司能不能自己掌握 AI Agent 的權限、紀錄與花費。EgentWrX 具備 ISO 27001 認證,並且包含完整的權限與稽核管理功能。
01
證書資訊
以下資料與證書內容逐字相同,採購評估或資安審查可以直接引用;需要證書檔案,請寄信到 service@intelliconai.com 索取。
- 標準
- ISO/IEC 27001:2022 資訊安全管理系統
- 受驗組織
- 智慧方案股份有限公司(Intellicon Solutions LLC)
- 證書編號
- JAHJ5TCU20261029TWNIS12S
- 驗證機構
- TNV Global Limited,由 United Accreditation Foundation(UAF)認證
02
EgentWrX 從權限、稽核治理多方位打造有效安全 AI Agent 環境
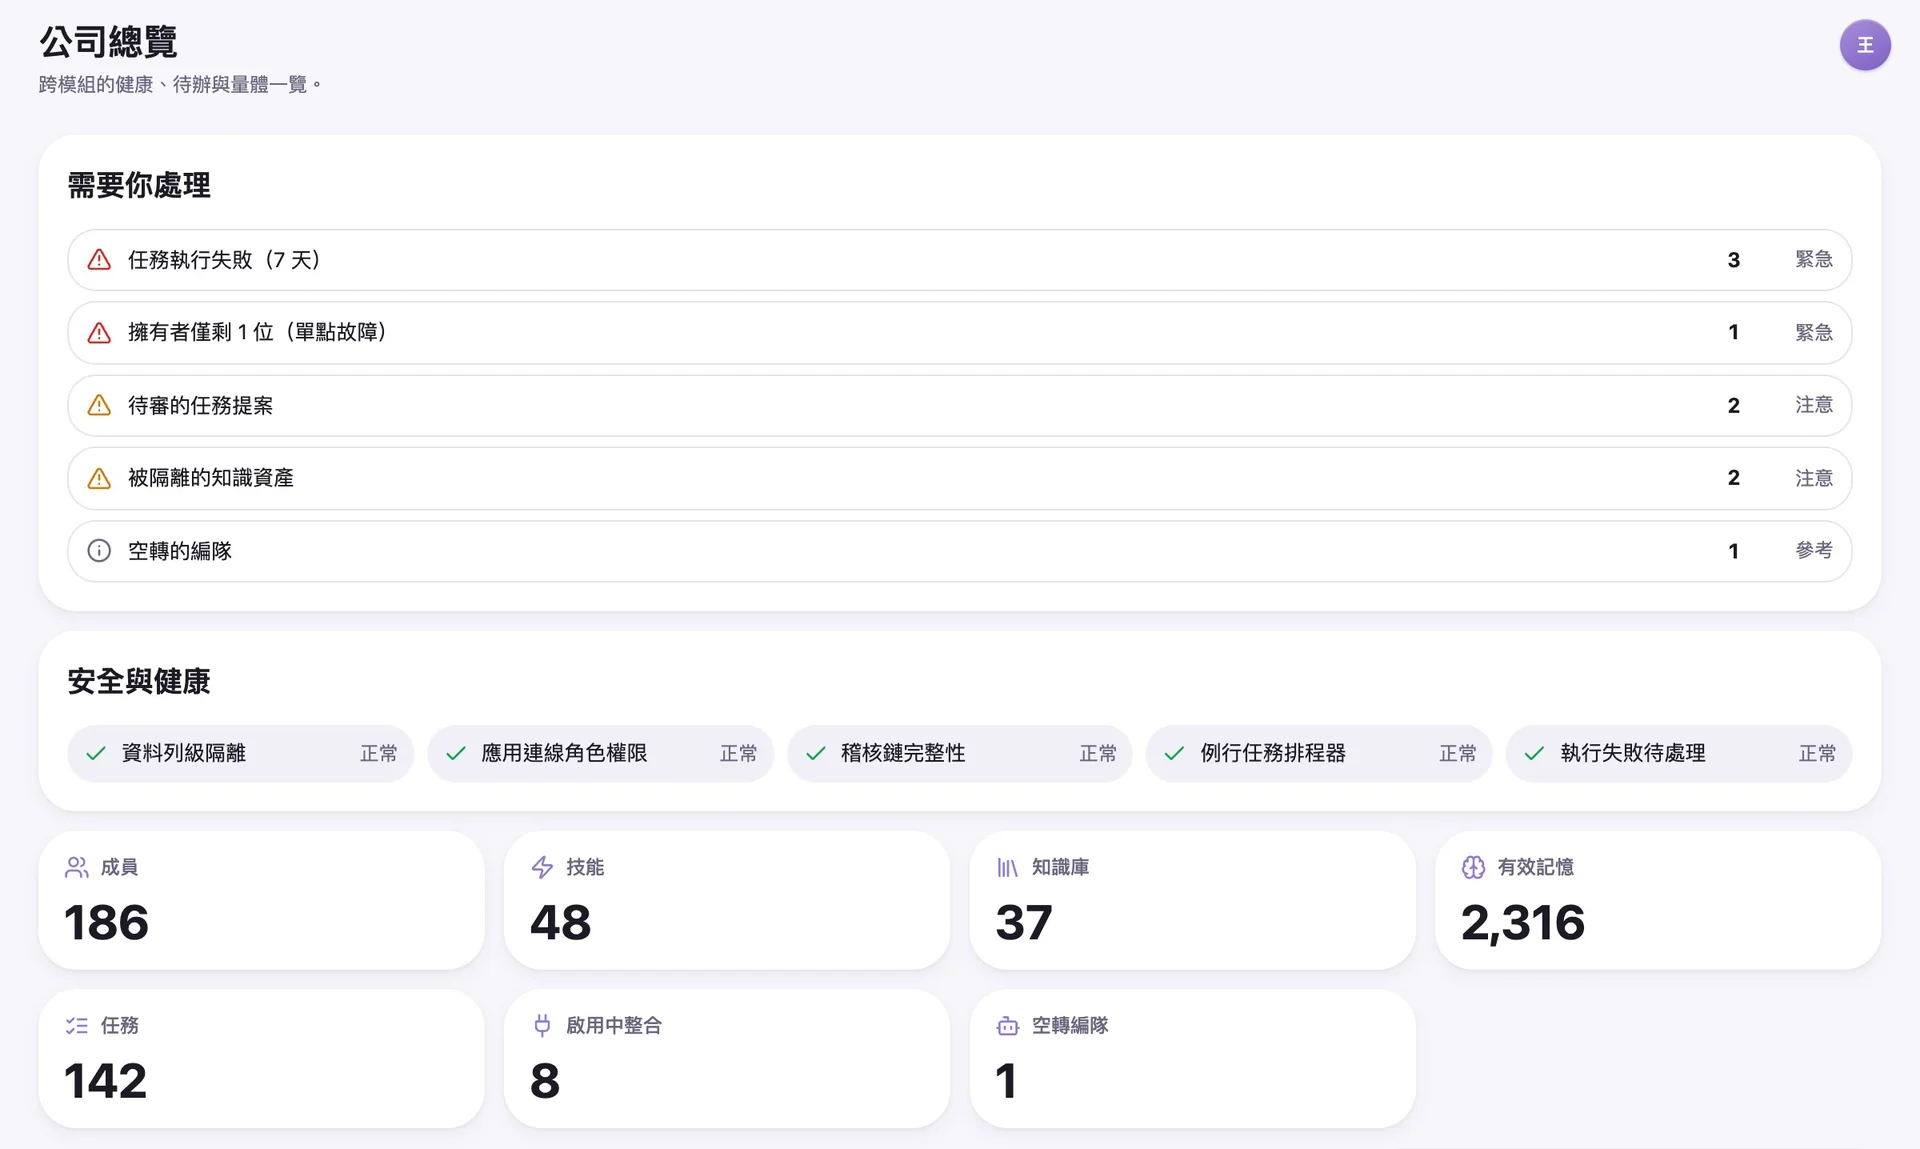
ISO/IEC 27001 驗證的是我們開發與維運平台的方式;企業自己的 AI Agent 能存取哪些資料、執行過哪些工作、花費多少,則由企業的管理者在 EgentWrX 管理主控台設定與查核。
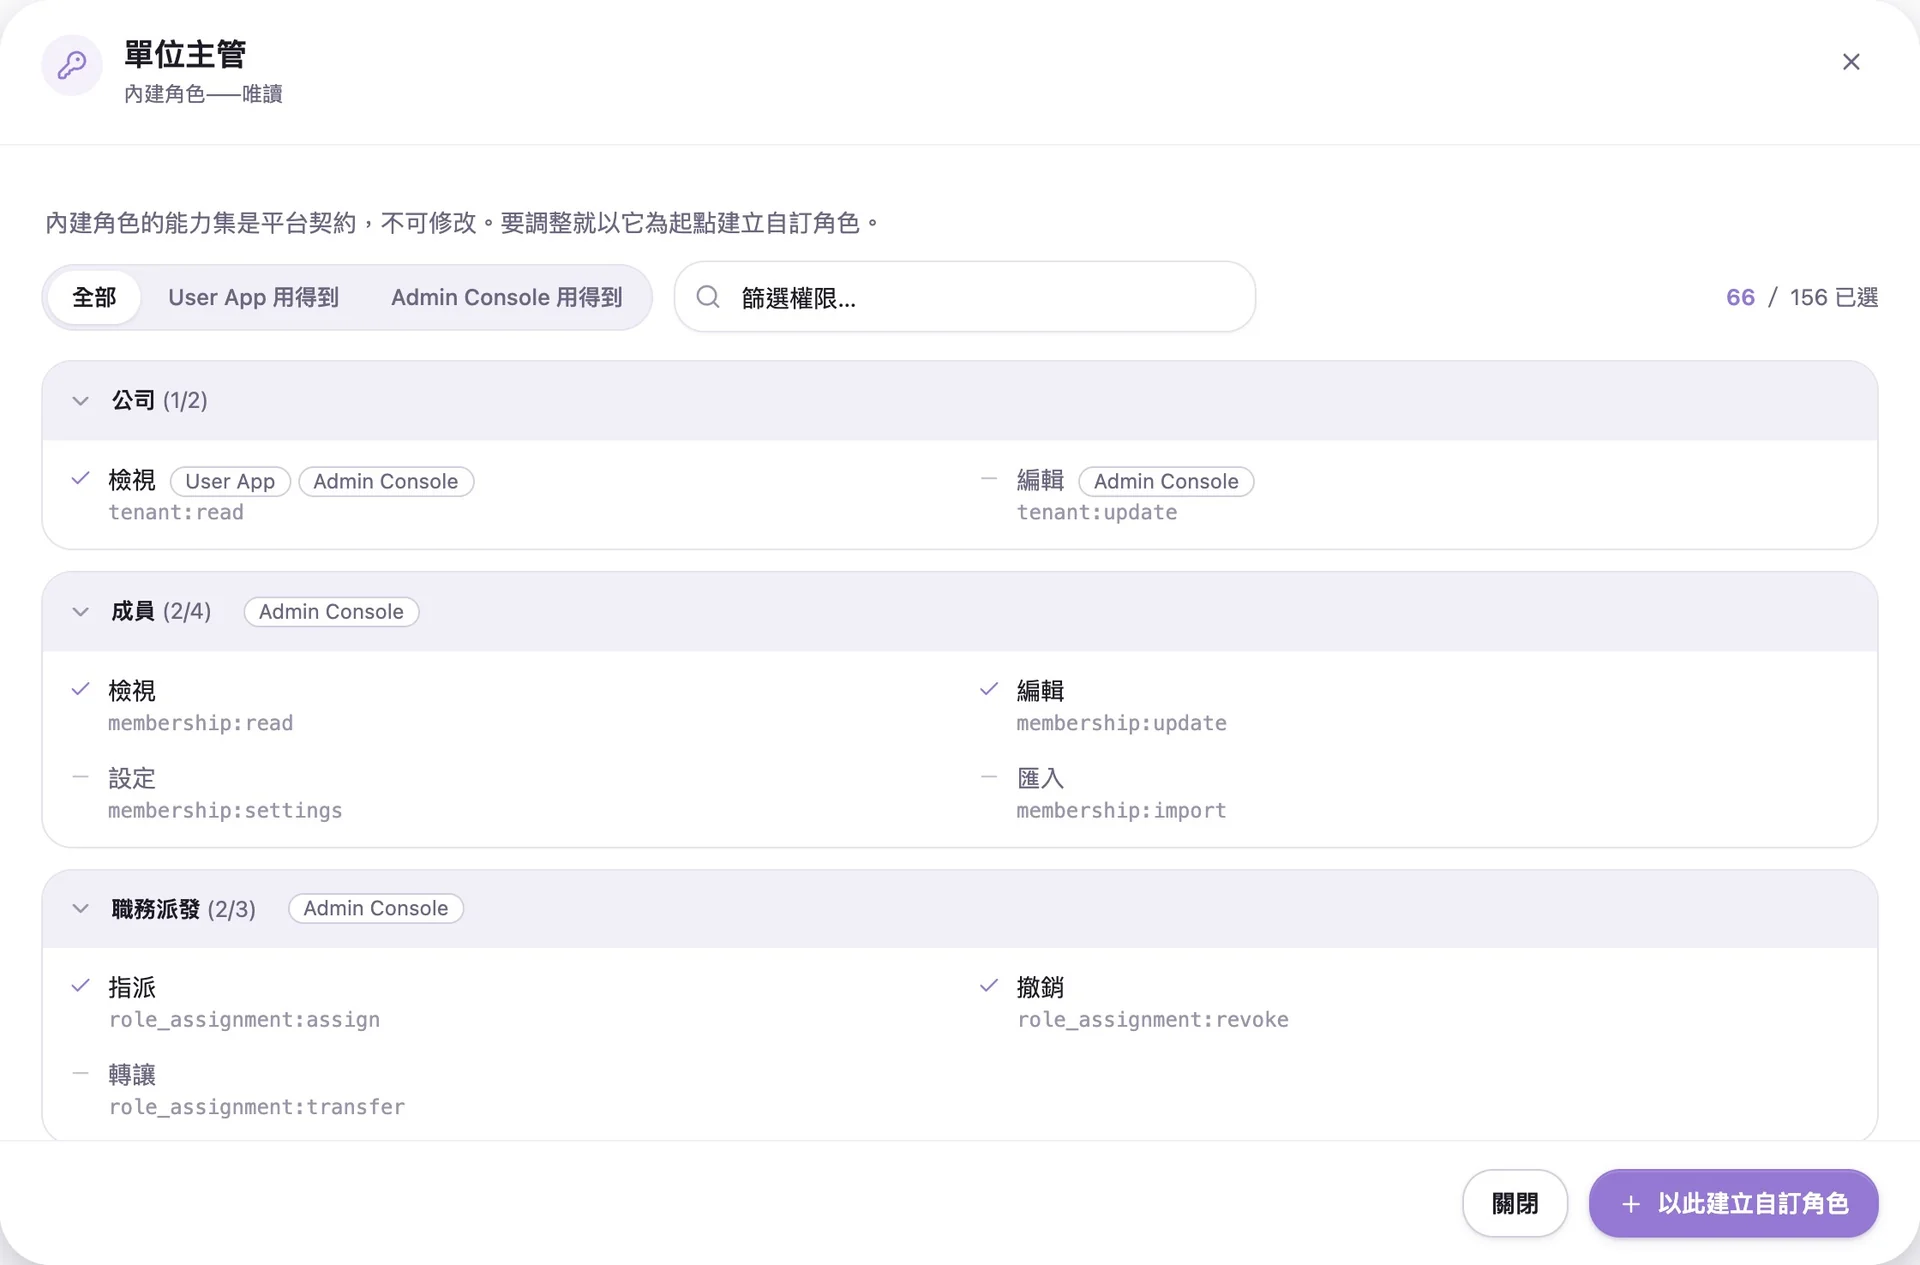
權限治理:AI Agent 能做什麼,事先設定
使用端與管理主控台是兩套獨立權限,角色依單位樹劃分可見範圍,單位主管只看得到自己與下轄單位的資料。對外連線預設全部拒絕、逐一網域放行,串接公司內部資料庫時只能讀取,不會寫回 ERP;同事做的技能要推廣到全公司,必須先經過審查佇列核准。
5種內建角色,另可自訂角色
防竄改稽核:紀錄被改過,查得出來
稽核日誌涵蓋 55 種資源類型,每一筆紀錄都與前一筆串接並計算檢查碼,任何一筆事後被更動,後面的檢查碼都會對不上。資安審查時在稽核日誌按一次「驗證完整性」,就能當場確認整條紀錄沒有被動過,而管理者下載稽核紀錄的動作本身也會留下紀錄。
55種稽核涵蓋的資源類型
token 控管:額度用完,在花費之前擋下
預算分成公司、單位、成員、AI Agent 四層,由外往內套用,任何一層先用完就先擋下。觸發行為設為「擋下」時,平台在呼叫模型之前就攔住,不必等到月底帳單才發現超支;用量報表可以依供應商、模型與 AI Agent 拆開,匯出給財務分攤成本。
4層預算由外往內套用