AI Gateway
AI Gateway: 讓企業在同一個 平台管理所有 AI 應用與呼叫
當各個部門開始使用 AI,各種 AI 服務的金鑰與訂閱(GPT、Claude、Gemini)會散落在不同人手上,費用也缺少統一管理的平台,相關花費往往要等到額度用完或費用報表出來才看得到,AI Gateway 就是為了解決這些狀況。EgentWrX 原生包含這一層管理,同仁和 AI Agent 用哪家模型、用公司哪組憑證、花了多少預算,管理者都能在同一個管理主控台設定和查核。
企業為什麼需要 AI Gateway
AI 從少數人試用擴大到全公司之後,模型、金鑰、費用和使用紀錄很容易分散在各部門,資訊部門想統一管理,也不知道該從哪裡開始。
AI 服務的金鑰散落在各部門
各團隊自己向不同的 AI 供應商申請帳號、API 金鑰和訂閱,等到有人離職或調部門,沒有人說得清楚哪些金鑰還在使用、又該由誰收回。
費用難以管控
各部門的 AI 用量沒有統一記錄的地方,花費常常要等到額度用完或費用報表出來才知道,想了解是哪個部門、哪項工作用掉的,只能回頭逐一詢問。
使用紀錄要查得到
誰在什麼時候用 AI 做了什麼、資料送到了哪裡,這些紀錄都要能被查詢,資安稽核或事後追查時,才拿得出完整的證明。
EgentWrX 的 AI Gateway 如何運作
同仁和 AI Agent 的每一次模型呼叫,都會先經過 EgentWrX 的 AI Gateway 管理層,由它決定用哪顆模型、用哪組憑證、預算夠不夠、內容能不能送出,同時留下紀錄。
多家模型,一個入口
同仁在同一個對話框裡就能選擇 Anthropic、OpenAI、Google 等雲端模型或地端模型,每則訊息都能換,管理者也可以替每隻 AI Agent 設好預設模型,之後模型改版,原本建好的 AI Agent 和技能都不必重做。
選模型
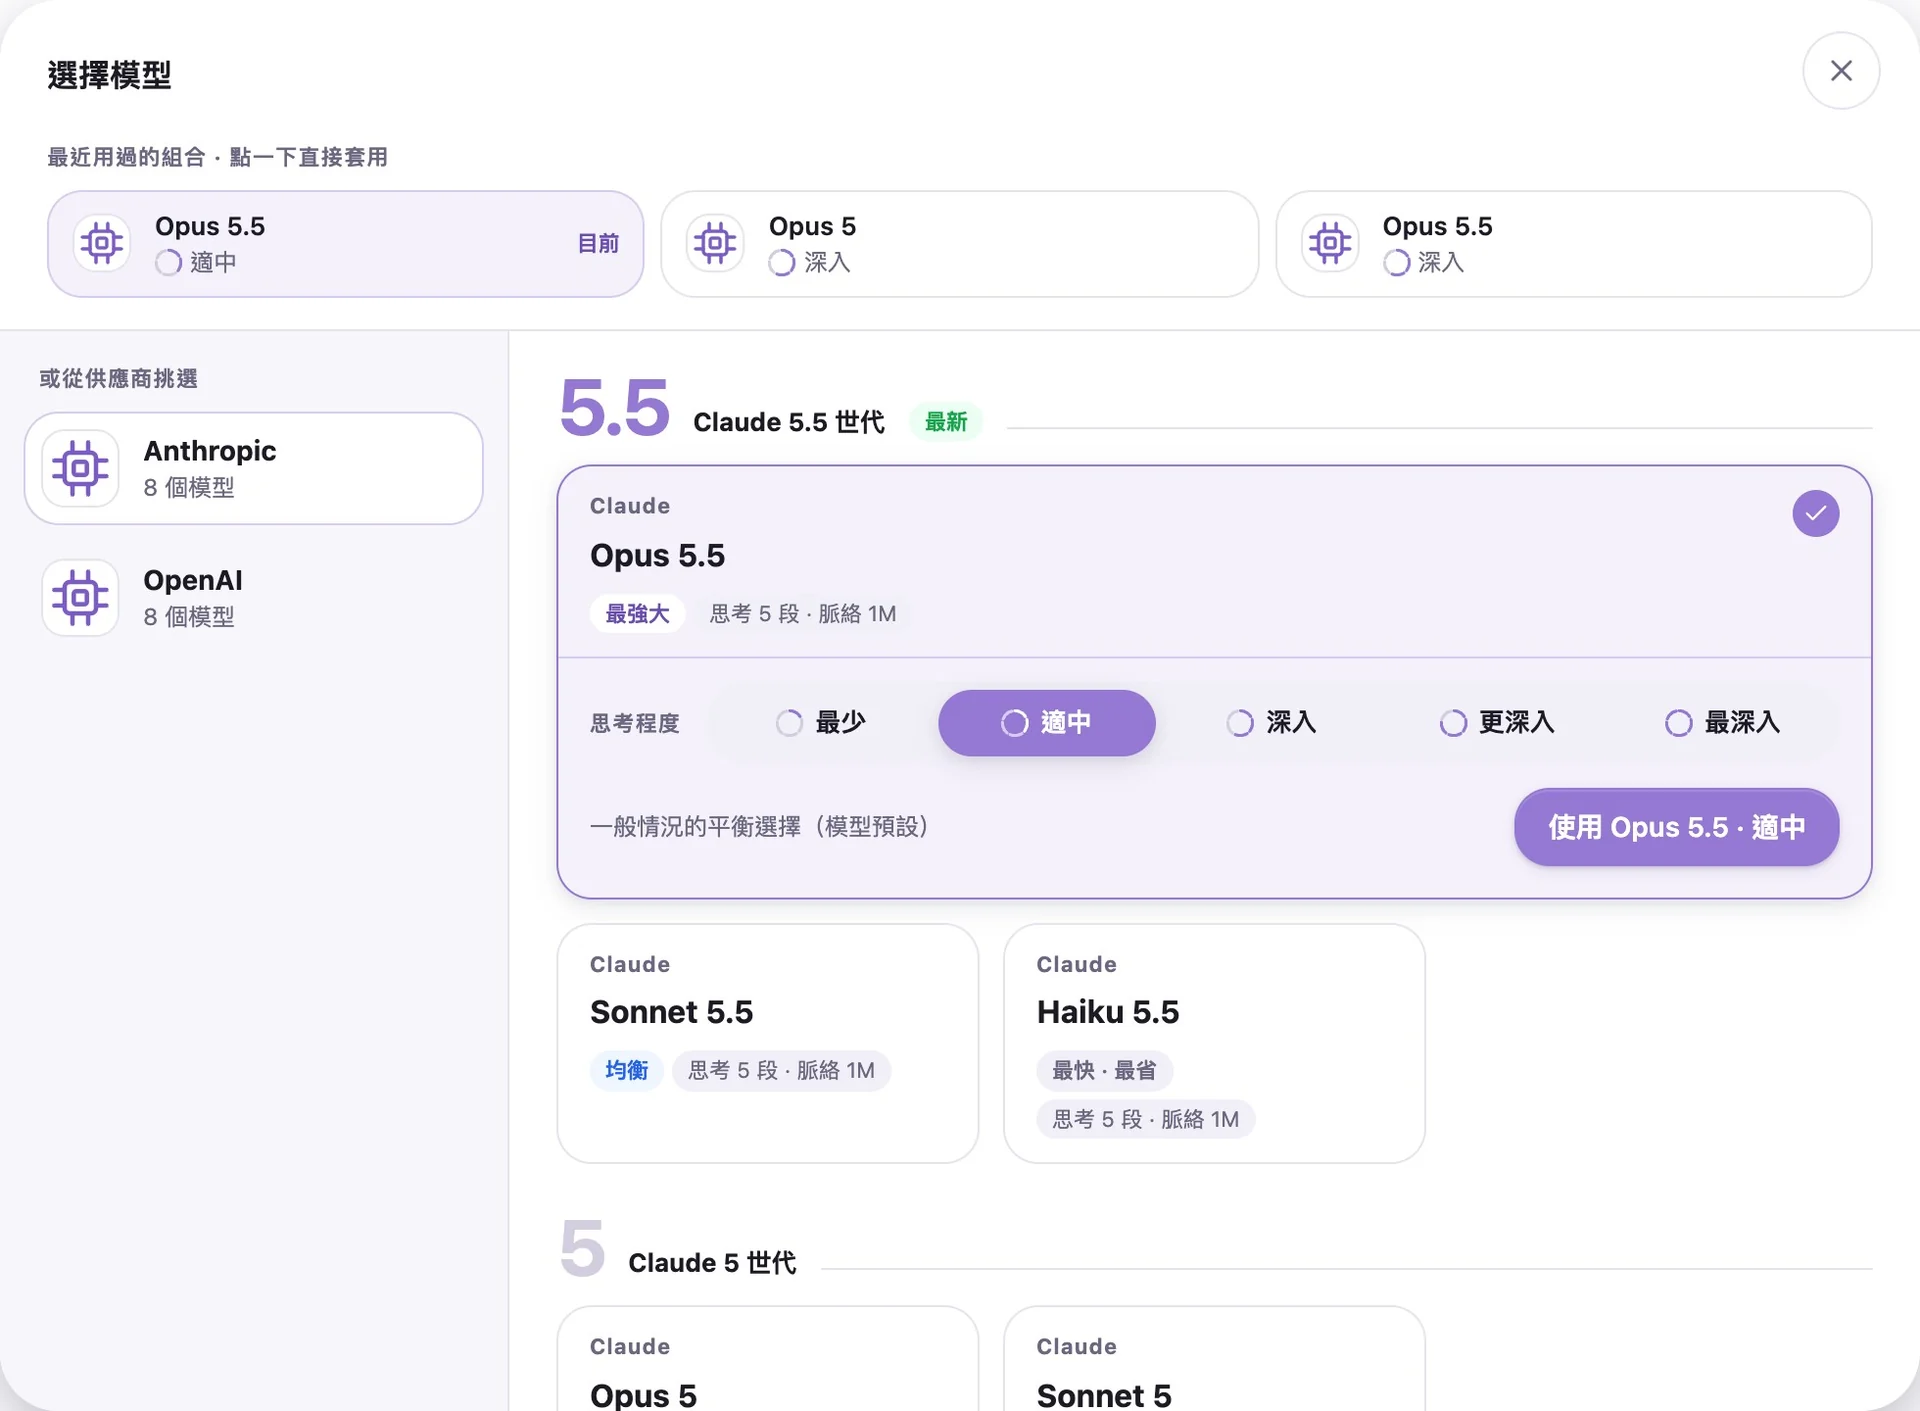
憑證由公司集中配發
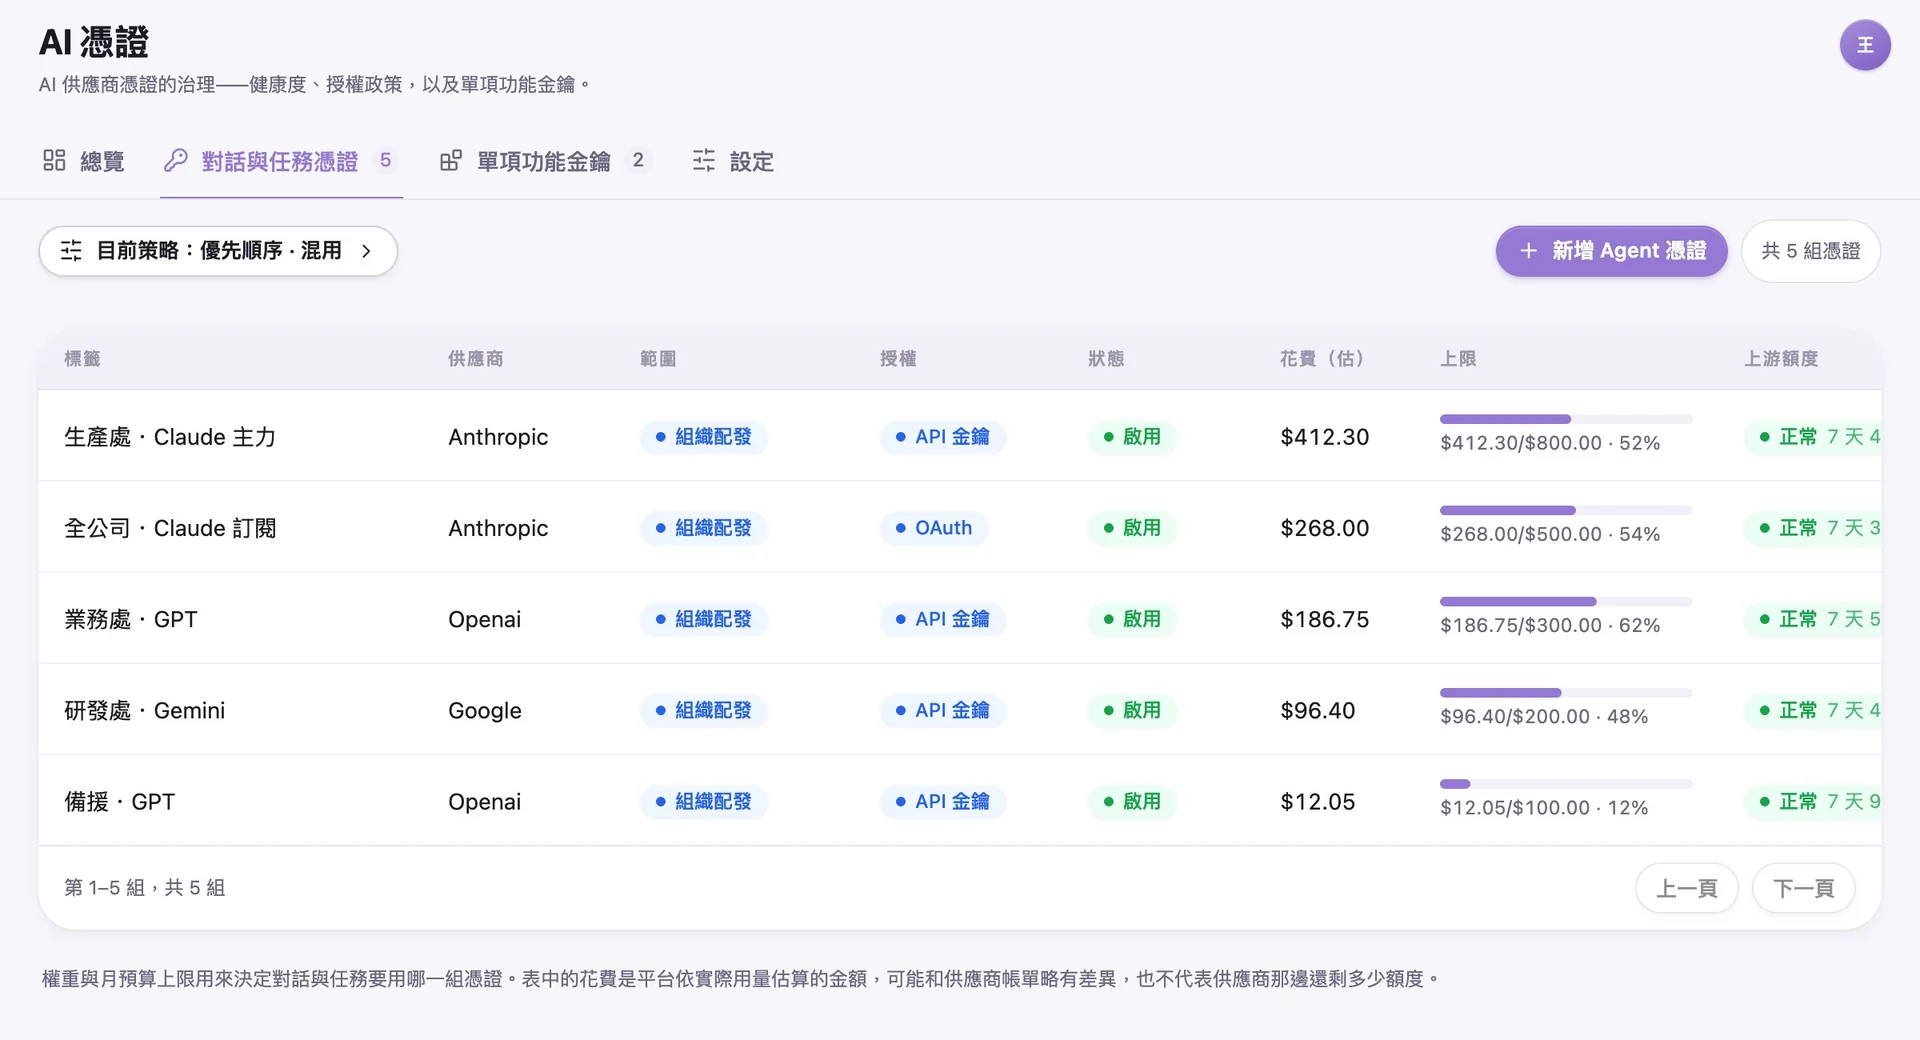
AI 供應商的 API 金鑰和訂閱授權都由管理者統一登記,同仁使用時不會接觸到金鑰本身,多組憑證依權重決定先用哪一組,最優先的那組暫時不能用或用到月上限時就改用下一組,要不要開放同仁自帶金鑰也由公司決定。
管金鑰
token 預算在花費前擋下
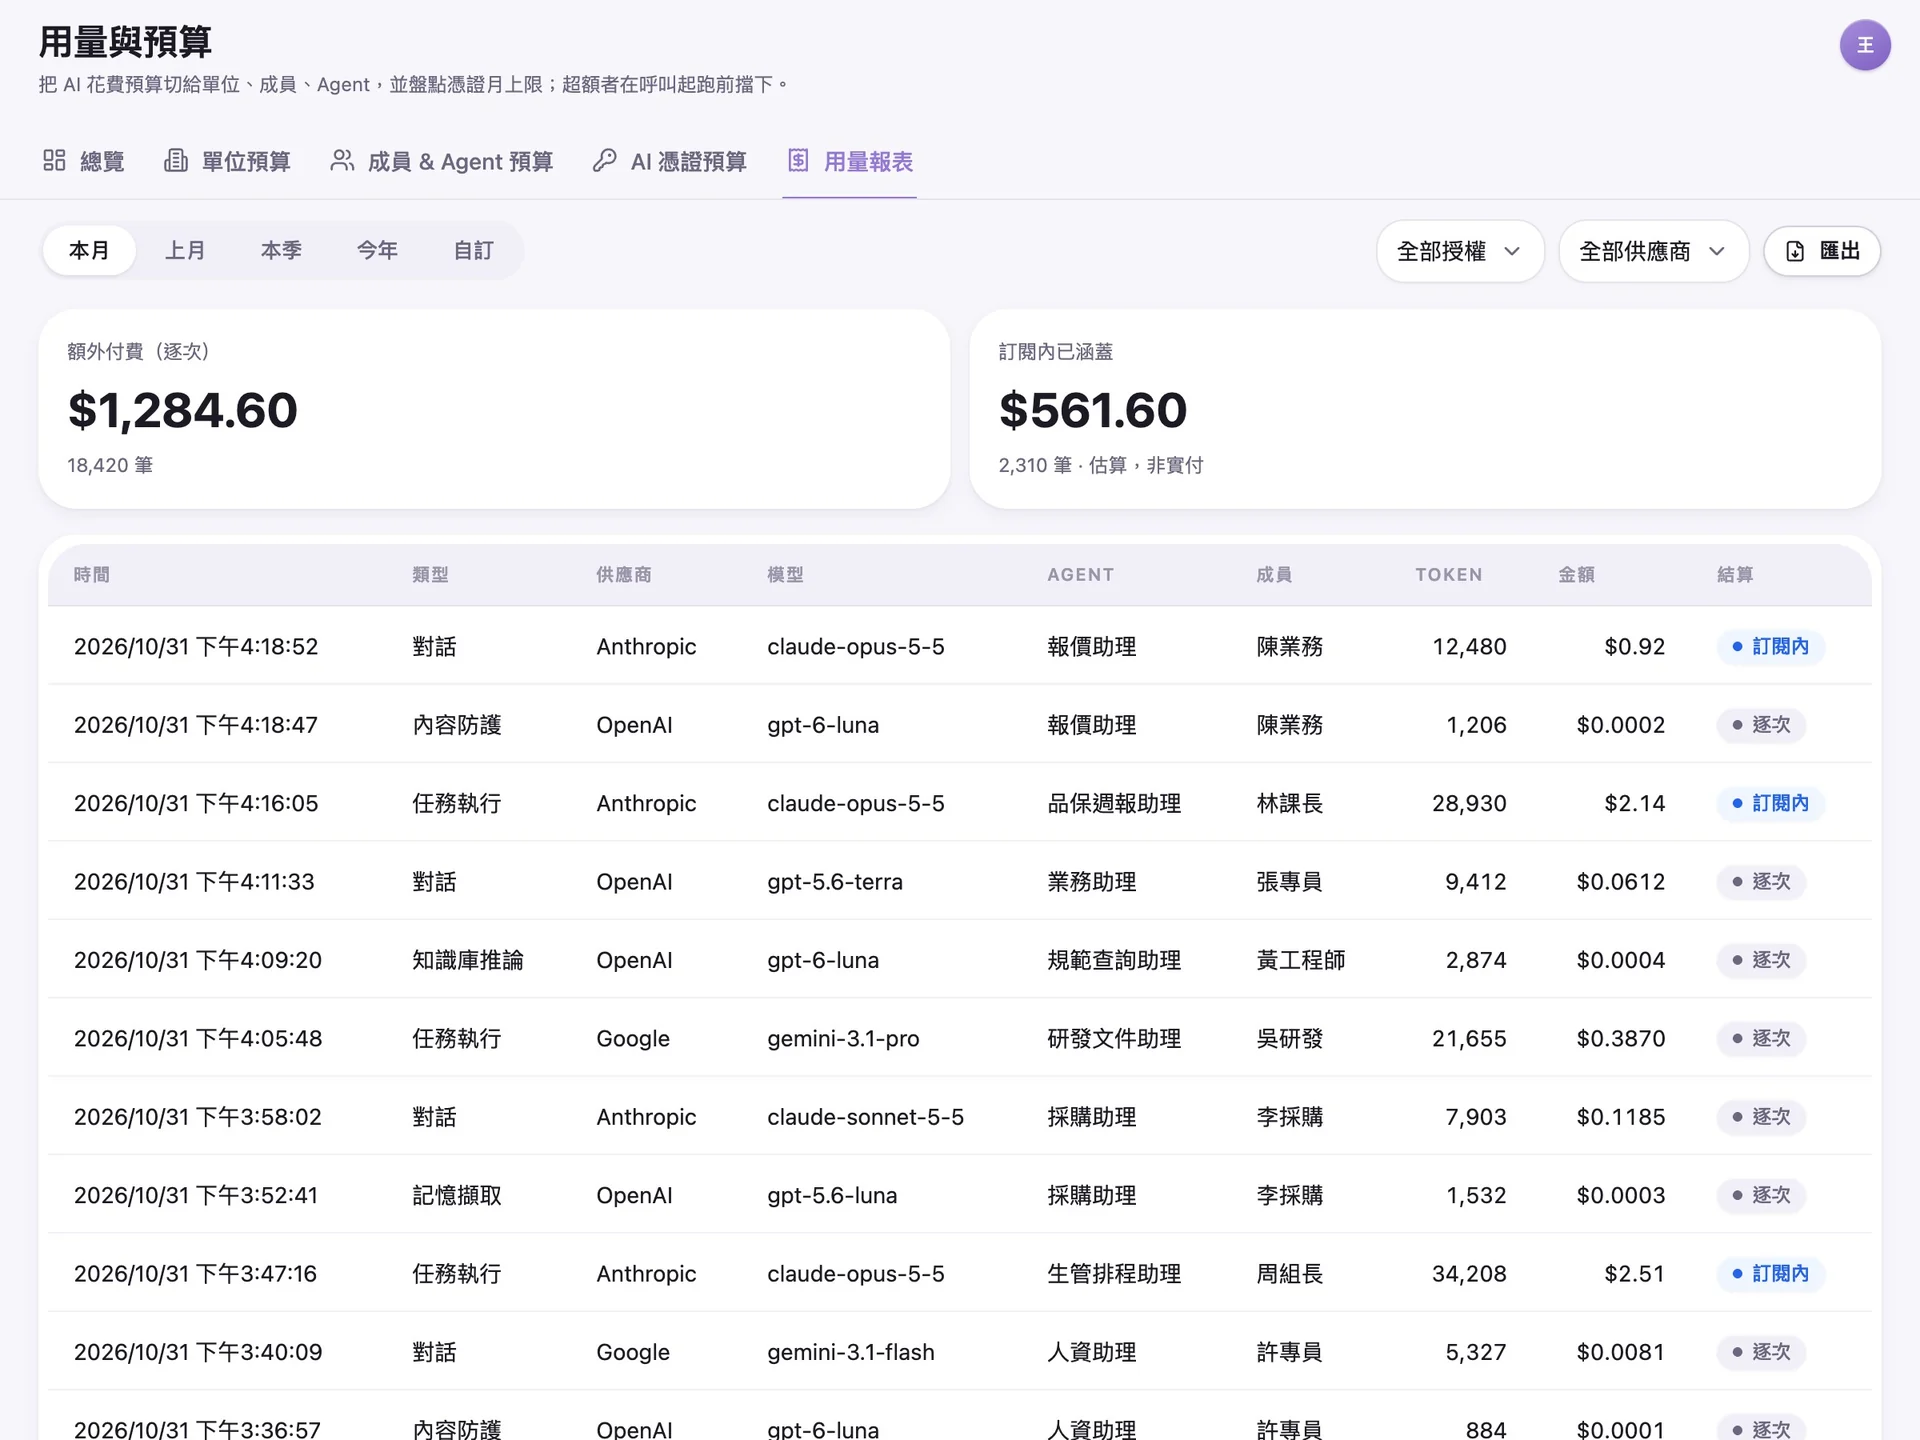
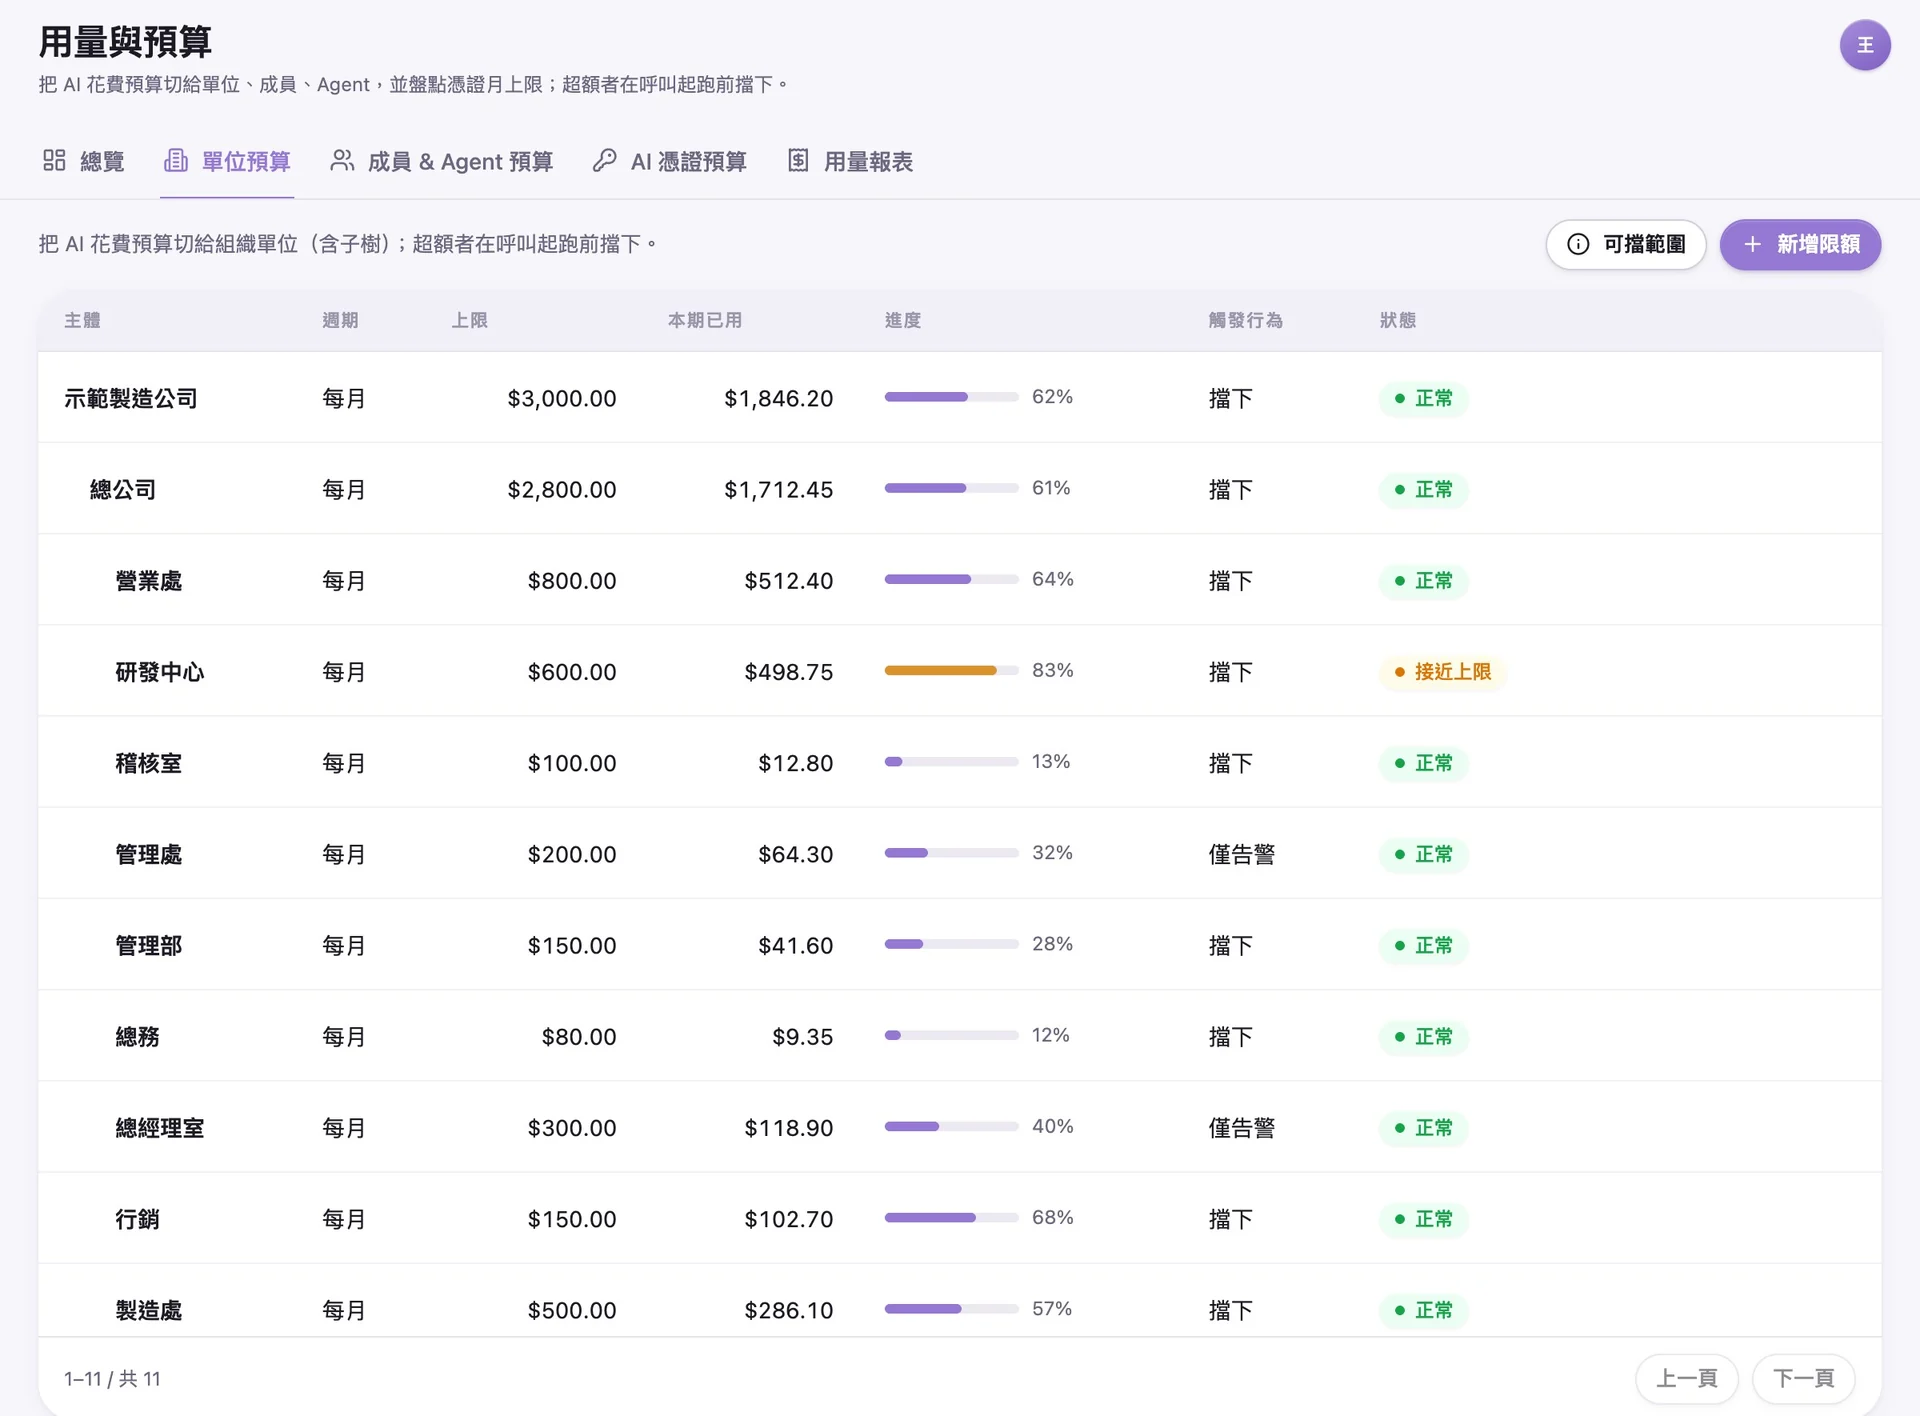
管理者可以替公司、各部門、個別成員與每隻 AI Agent 分別設定 token 預算上限,呼叫送出前,系統會逐層確認額度,任何一層用完就暫停這個範圍內的呼叫,或依設定改為通知管理者。用量報表依供應商、模型與 AI Agent 列出實際花費,財務對帳時可以直接引用。
控成本
個資和金鑰先檢查再送出
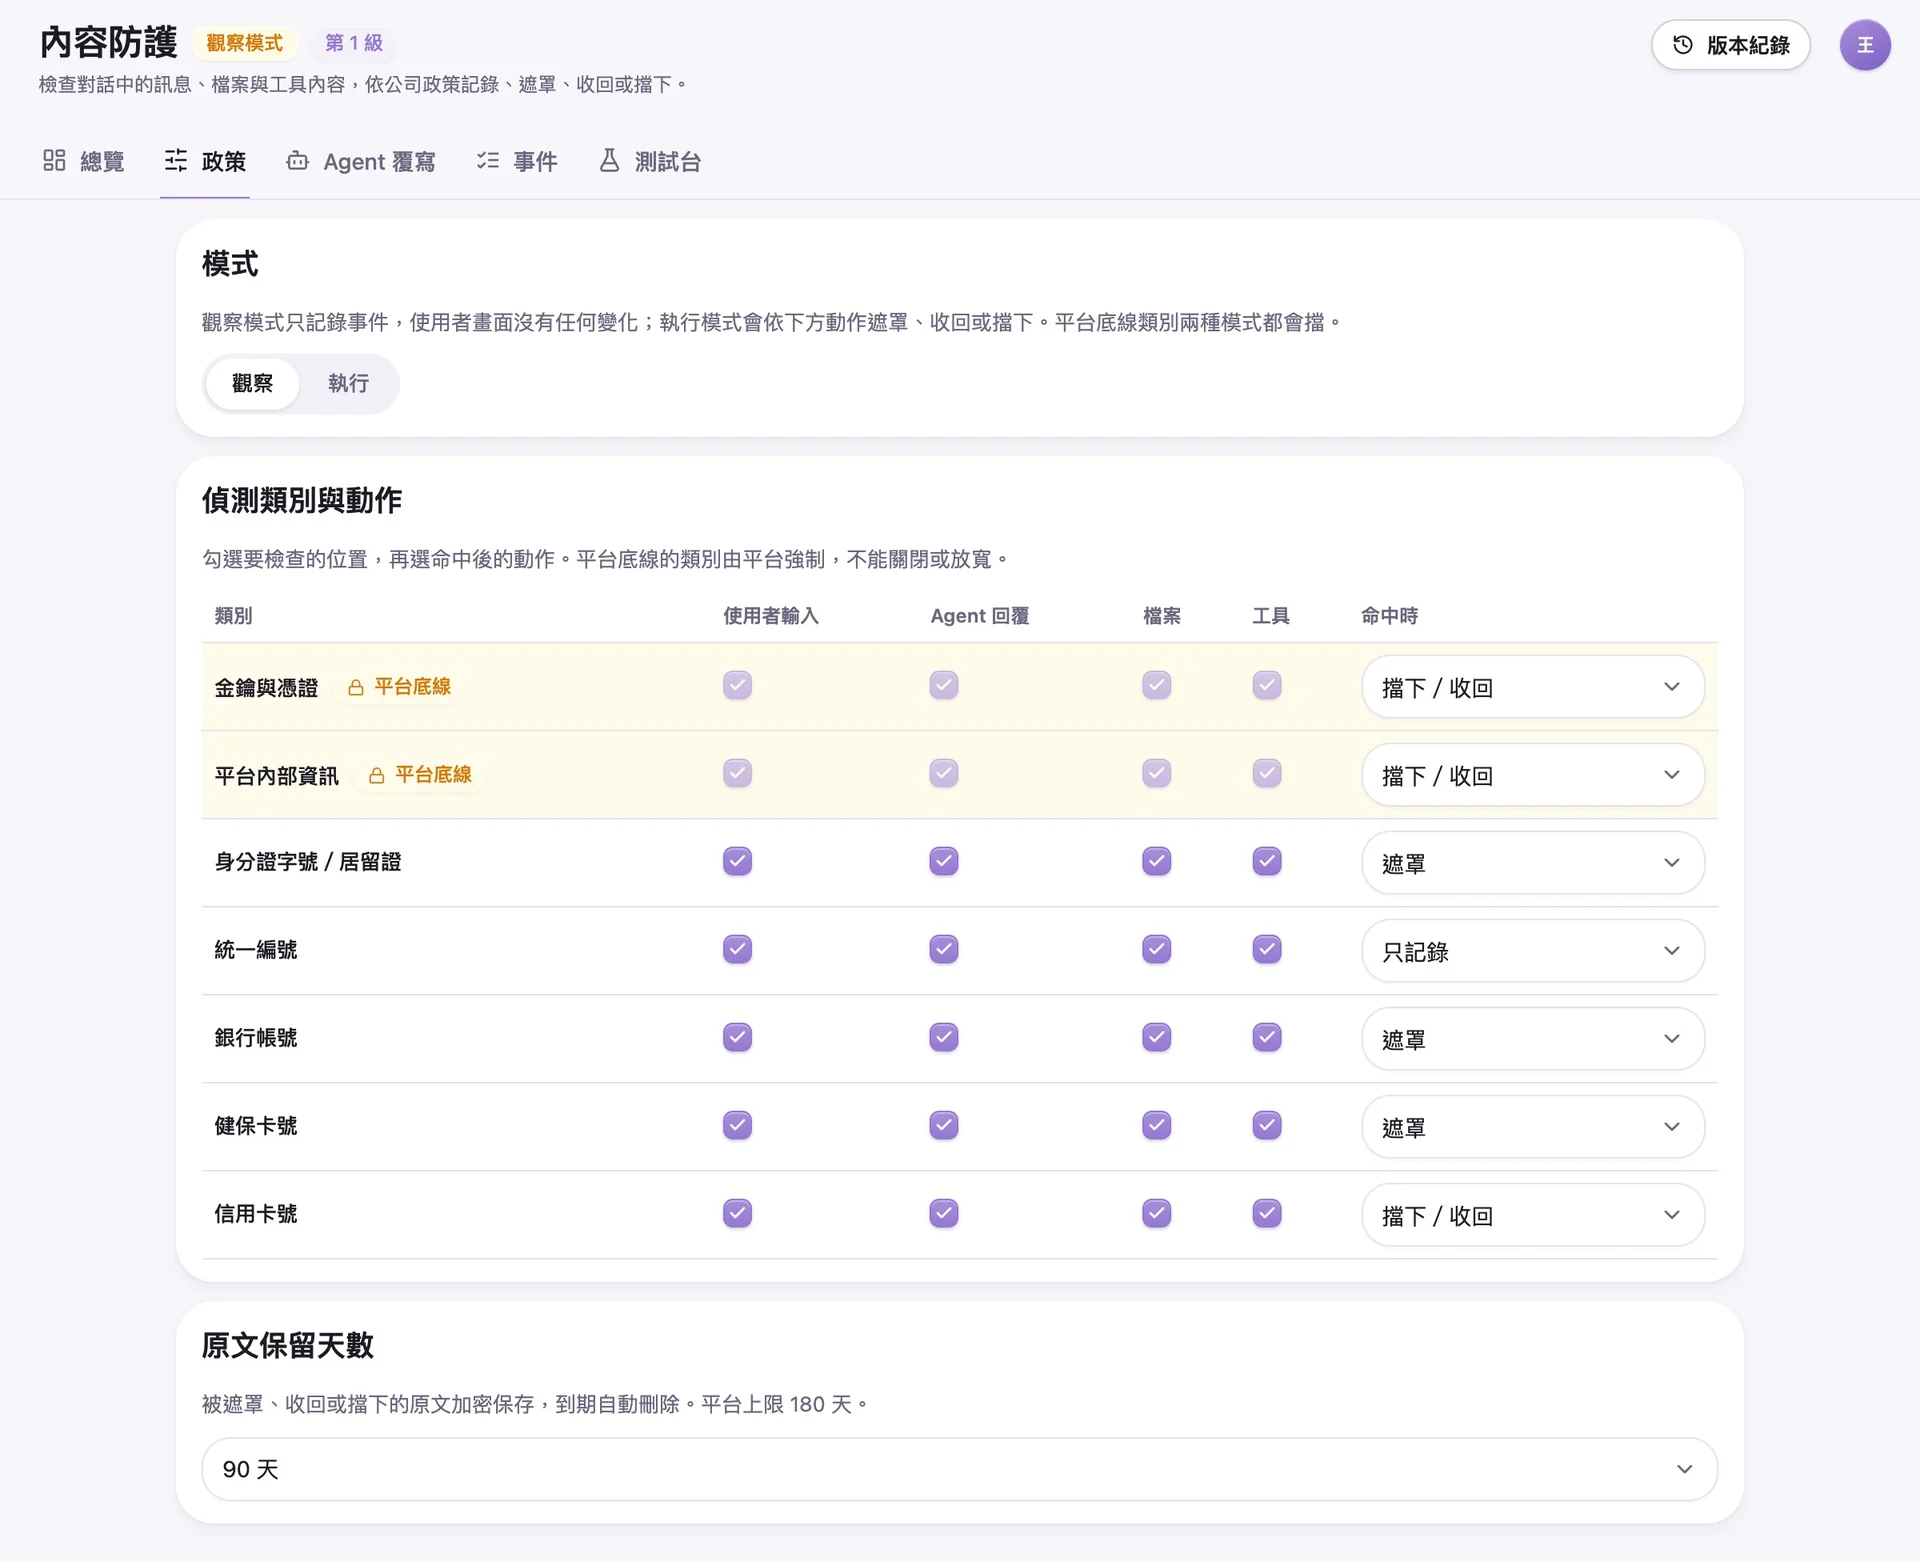
同仁送出的訊息和檔案、AI Agent 的回覆,以及從網頁和知識庫讀回的內容,都會依公司政策檢查是否含有身分證字號、統一編號、銀行帳號、信用卡號等個資,命中時可依類別設定為記錄、警告、遮罩或直接攔截。金鑰與憑證則由平台強制攔截,公司無法關閉這項檢查。
防外洩
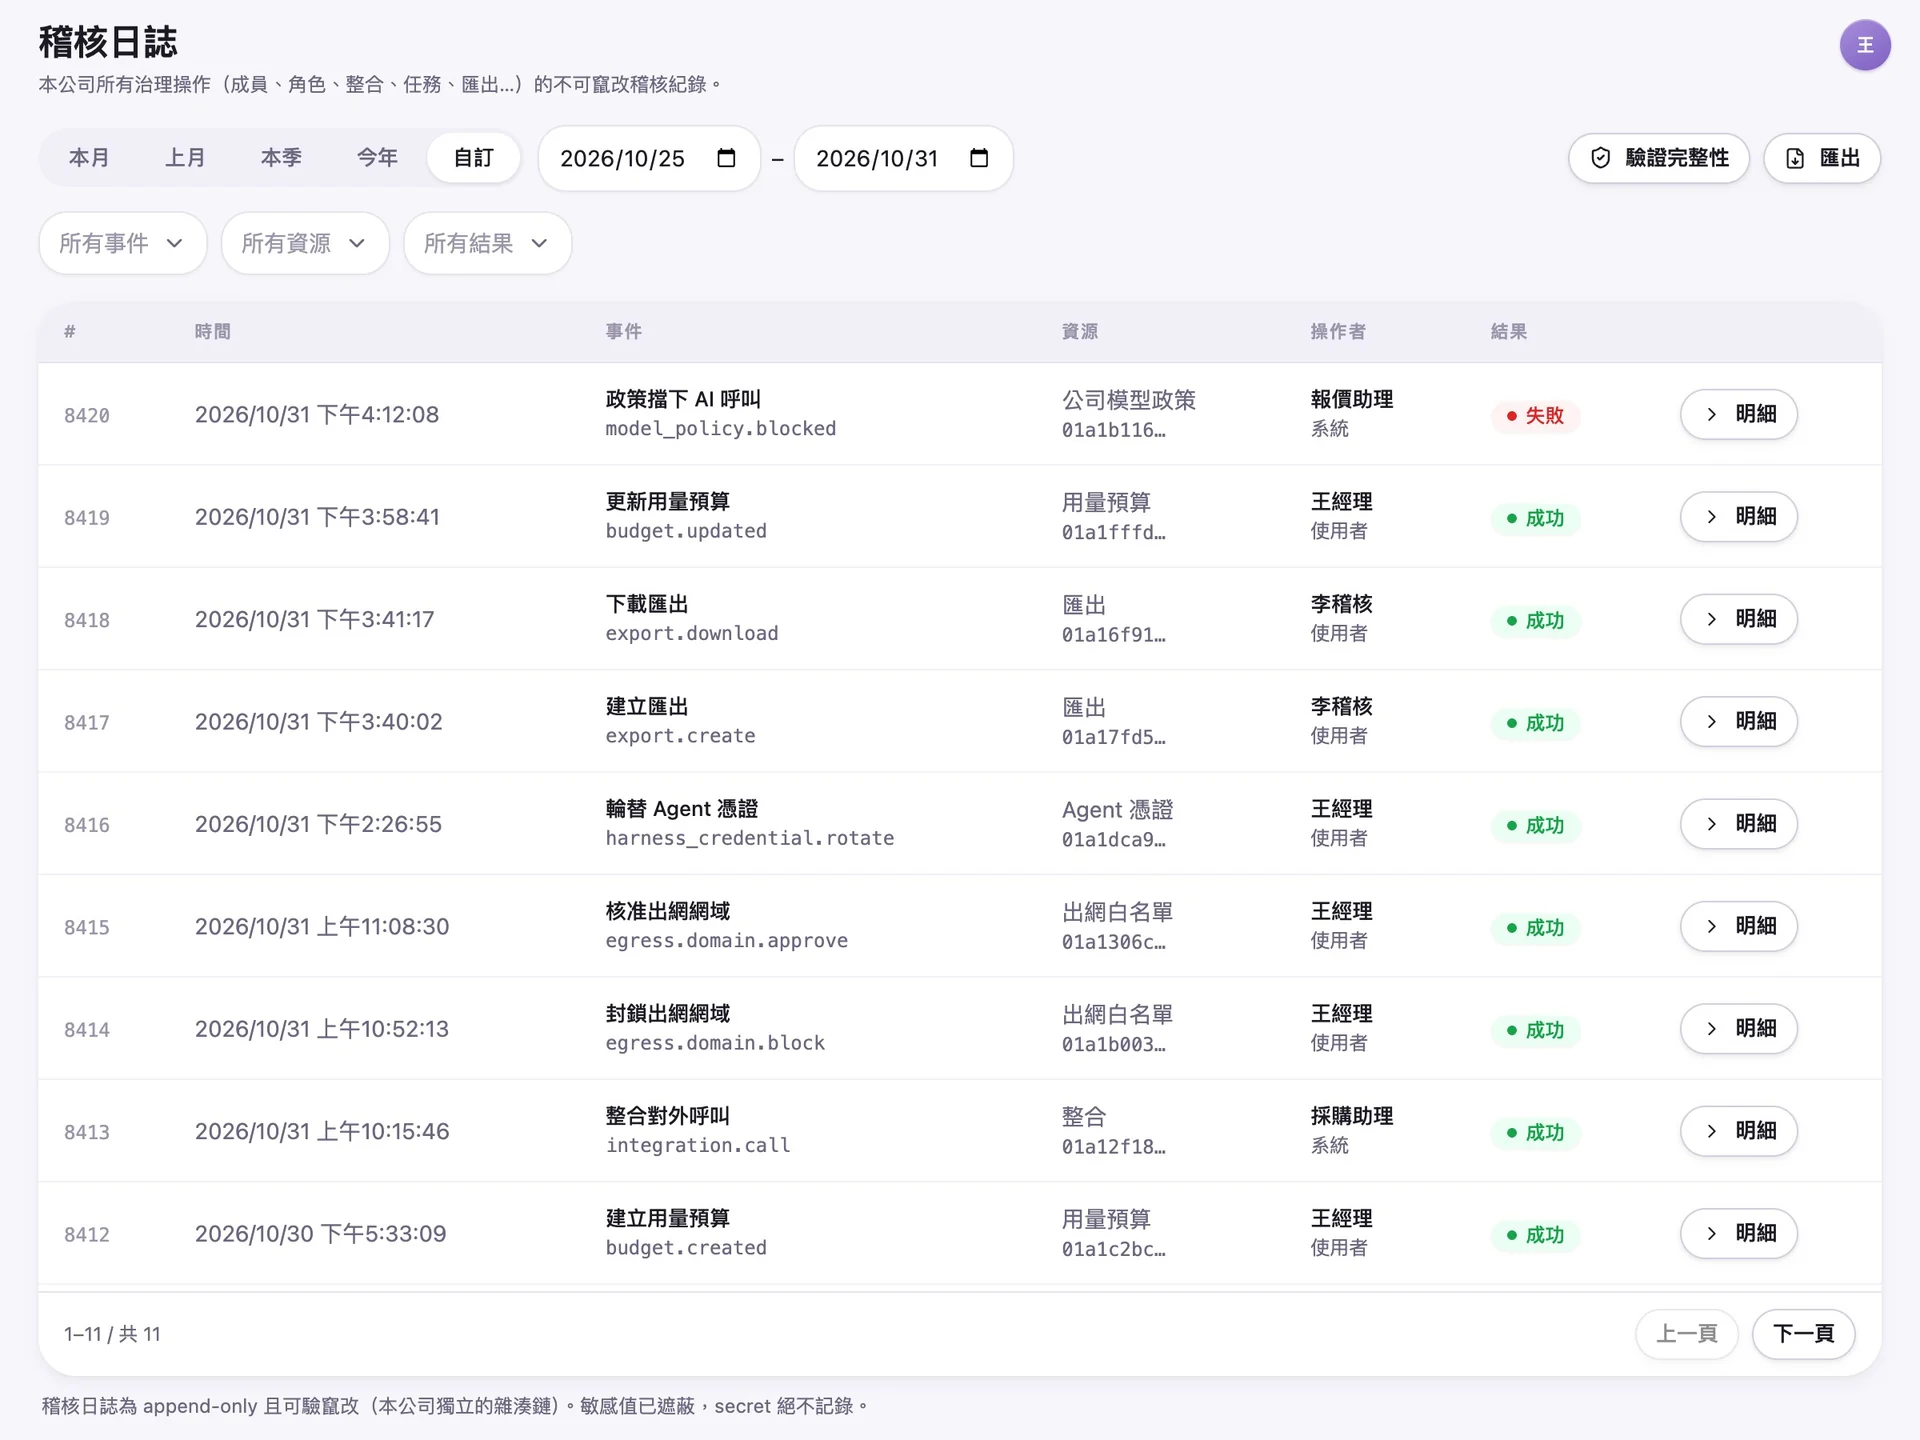
每一次呼叫都留下紀錄
成員、權限、憑證、預算、整合與匯出的每一筆操作都會記入稽核日誌,紀錄以雜湊鏈串接,管理者隨時可以驗證完整性,確認紀錄沒有遭到竄改。AI Agent 可以連線的外部網站同樣由管理者逐一核准,未經核准的網站,AI Agent 無法連線。
可稽核
哪些企業正透過 EgentWrX 運作 AI Agent 平台
AI Gateway 常見問題
- AI Gateway 是什麼?
- AI Gateway 是企業和 AI 模型之間的一層管理,模型呼叫都先經過它,由它決定用哪家模型、用哪組憑證、能花多少預算並留下紀錄,EgentWrX 原生包含這一層管理,企業內的 AI Agent 不必各自串接模型供應商。
- EgentWrX 的 AI Gateway 管得到哪些呼叫?
- 在 EgentWrX 上運作的對話、任務、例行任務和工作流,都會經過同一層憑證、預算和稽核控管,企業既有的系統要怎麼搭配,可以在諮詢時和顧問一起規劃。
- token 預算超過了會怎樣?
- 設成「擋下」的話,額度一用完就會攔住那個範圍內的呼叫,不必等到月底帳單寄來才發現,設成「僅告警」則照常運作,用量到達告警門檻(預設 80%)時通知管理者。
- AI Gateway 能防止個資送進 AI 模型嗎?
- 可以,EgentWrX 的內容防護會依公司政策檢查同仁送出的訊息和檔案,身分證字號、統一編號、健保卡號這類臺灣常見的個資格式都辨識得出來,命中時遮罩或擋下。被擋下的原文加密保存、到期自動刪除,管理者要查看或放行都得重新驗證身分,每次都記進稽核日誌。
- 可以只用地端模型,讓資料不出公司嗎?
- 可以,EgentWrX 支援地端和雲地混合部署,模型也能選擇地端模型,機敏資料就留在公司內部,需要更強的推論能力時,再替特定的 AI Agent 改用雲端模型。
- 能接公司既有的 SSO 嗎?
- 可以,EgentWrX 支援 OIDC 單一登入,搭配 SCIM 由公司的身分系統自動開通和停用帳號,群組也能對應到 EgentWrX 的角色和單位,同仁離職當天,使用 AI 的權限就跟著失效。